一文掌握内核参数入门教程,效率提升300%
一文掌握内核参数入门教程,效率提升 300%
说明:不是随便调参数就能凭空涨 3 倍性能,标题是圈内常见宣传口径;真实收益是:消除内核瓶颈、避免
OOM、软中断飙高、连接丢包、文件句柄耗尽这类隐性卡点,业务在高并发下不再被操作系统拖后腿。适合 Linux 服务器,MySQL、后端服务、Web、Redis
这类业务场景,前面 MySQL 迁移、后端安全、网站部署都会用到。前置:CentOS / Rocky / Ubuntu 通用,sysctl
是核心工具;内核参数分两大类:sysctl(运行时可动态改,写到 /etc/sysctl.conf 持久化)、ulimit(进程资源限制,用户态)。
一、底层基础:内核参数到底控制什么
Linux 内核是应用和硬件中间层。我们调的参数,本质是修改内核的调度、内存、网络、文件、IO 行为:
内存子系统:什么时候回收内存、swap 多激进、脏页刷盘策略(MySQL、Redis 重中之重)
网络子系统:TCP 连接队列、TIME_WAIT 复用、端口范围、拥塞控制、缓冲区大小(高并发接口、网关)
文件子系统:最大文件句柄、inode、异步 IO
进程调度:PID 上限、信号、cgroup 基础限制
两个核心命令:
# 查看全部内核参数
sysctl -a
# 临时修改(重启失效)
sysctl net.ipv4.tcp_syncookies=1
# 加载持久化配置(改完 /etc/sysctl.conf 后执行)
sysctl -p
二、ulimit:进程资源上限(很多服务崩溃的第一元凶)
ulimit 不属于 sysctl 内核参数,但和业务绑定极强,几乎所有后端服务、数据库都要改。默认值很小:文件句柄 open files 一般 1024,并发上来直接报 too many open files。
查看:
ulimit -n
持久化配置 /etc/security/limits.conf,末尾追加:
* soft nofile 65535
* hard nofile 65535
* soft nproc 65535
* hard nproc 65535
nofile:单进程最大打开文件句柄(连接、文件、socket 都算) nproc:单用户最大进程数
注意:systemd 托管的服务(mysql、nginx)还要单独在 service 文件里配置 LimitNOFILE,limits.conf 对它不生效。
三、高频 sysctl 参数分组讲解(业务最常用)
1. 内存类(MySQL / Redis 重点)
# /etc/sysctl.conf
# 1. swappiness,交换倾向,0=尽量不用swap;数据库强烈建议1~10
vm.swappiness = 1
# 2. 脏页比例:内存中写完还没刷到磁盘的数据占比,防止瞬间刷盘IO打满
vm.dirty_ratio = 10
vm.dirty_background_ratio = 5
# 3. OOM 行为,0 代表让内核选择杀掉进程;数据库不要设置成强制panic
vm.panic_on_oom = 0
# 4. overcommit 内存分配策略
# 0:严格校验;1:总是允许超分配(Java、Redis常用);2:按比例限制
vm.overcommit_memory = 1
理解:MySQL 最怕 swap,一旦开始换页,QPS 暴跌、延迟飙升,swappiness 是数据库服务器第一优先级参数。
2. TCP 网络类(高并发网关、Nginx、API 服务、短连接轰炸场景)
# 本地端口范围,向外发起连接可用端口
net.ipv4.ip_local_port_range = 1024 65535
# TIME_WAIT 快速回收复用,短连接服务非常有用
net.ipv4.tcp_tw_reuse = 1
# 半连接队列,防SYN洪水,队列溢出直接丢新连接
net.ipv4.tcp_max_syn_backlog = 2048
# 每个端口最大TIME_WAIT数量
net.ipv4.tcp_max_tw_buckets = 262144
# 开启syncookies,半连接队列满时启用cookie验证,防CC、SYN攻击(后端安全相关)
net.ipv4.tcp_syncookies = 1
# TCP缓冲区自动调优
net.ipv4.tcp_moderate_rcvbuf = 1
net.core.rmem_max = 16777216
net.core.wmem_max = 16777216
误区:tcp_tw_reuse 只对新建出站连接复用 TIME_WAIT;长连接服务收益很小。
3. 文件 & inode 类(大量小文件、日志、图片存储)
# 全局系统最大文件句柄
fs.file-max = 6553500
# 异步IO请求数量,数据库用
fs.aio-max-nr = 1048576
fs.file-max 是系统全局上限,ulimit -n 是单个进程上限,两层都要够。
4. 其他安全 & 基础参数
# 禁止IP源路由,安全加固
net.ipv4.conf.all.accept_source_route = 0
# 忽略ICMP重定向
net.ipv4.conf.all.accept_redirects = 0
# 开启反向路径校验,防IP欺骗
net.ipv4.conf.all.rp_filter = 1
四、典型场景推荐基线(直接参考)
场景 A:MySQL 数据库服务器
核心:压低 swap,控制脏页刷盘,网络稳定,不追求激进 TCP 优化 vm.swappiness=1 vm.dirty_background_ratio=5 vm.dirty_ratio=10 fs.aio-max-nr=1048576 tcp_syncookies=1 不建议开 tcp_tw_reuse 这类网络激进参数。
场景 B:Nginx/API 网关、短连接高并发
核心:端口充足、TIME_WAIT 复用、连接队列足够 ip_local_port_range 放大,tcp_tw_reuse=1,tcp_max_syn_backlog 调高,rmem/wmem 放大。
场景 C:Java 应用服务器
vm.overcommit_memory=1,swappiness=10,重点给 JVM 足够干净内存,避免 swap。
场景 D:日志 / 小文件存储机器
重点拉高 fs.file-max,监控 inode 使用率。
五、怎么判断参数有没有生效、瓶颈在哪里
排查顺序:
内存:free -h,看 Swap 是否持续上涨;vmstat 1 看 si、so(换入换出,非 0 就是内存瓶颈)
IO:iostat -x 1,%util、await
网络:ss -s 看连接统计,TIME-WAIT 数量
文件句柄:lsof | wc -l,对比 fs.file-max
内核日志:dmesg -T,查看 OOM kill、TCP 丢包报错
调参不是一步到位:改完一组,压测或者观察业务指标(延迟、错误率、QPS、IO),对比基线,无效或者变差就回滚。
六、生产调参标准流程(必须遵守)
先采集基线:把当前 sysctl -a、ulimit、监控指标保存
在测试机预演,复现业务负载,验证参数效果
分批少量修改,不要一次性全部改满
修改后持续观察 10~30 分钟,重点看 dmesg、监控告警
确认稳定,写入 /etc/sysctl.conf 持久化;否则立刻回滚原值
变更记录留档(变更人、时间、参数、原因)
-
 一文掌握内核参数入门教程,效率提升300%
一文掌握内核参数入门教程,效率提升 300%说明:不是随便调参数就能凭空涨 3 倍性能,标题是圈内常见宣传口径;真实收益是:消除内核瓶颈、避免 OOM、软中断飙高、连接丢包、文件句柄耗尽这类隐性卡点,业务在高并发下不再被操作系统拖后腿。适合 Linux 服务器...
-
 2026年ELK监控教程最新教程,运维必收藏
2026 ELK(Elastic Stack)监控最新教程|运维必收藏版本基线:Elastic Stack 9.4 / 9.5,2026 主流;ELK 现在官方叫 Elastic Observability,不再只是日志,是日志 + 指标 + 链路统一可观测平台;架构重心从 Logstash 转向 Elastic Agent + Fleet + OTel 原生支持Elastic 适用:主机监控、容器 / K8s、微服...
-
 【实战】Fluentd源码,一步步带你搞定
【实战】Fluentd 源码:一步步搞定核心链路Fluentd 看起来是“配置一个 fluent.conf 就能跑”的日志采集器,但真正要解决生产问题,必须看懂它的事件流转、插件加载、缓冲刷新和多 Worker 模型。当前主流稳定发行版是 fluent-package,td-agent 已停止维护。一、先看整体:F...
-
 为什么推荐Cron优缺点?深度对比与实测
为什么推荐 Cron 优缺点?深度对比与实测Cron 是 Linux 类系统内置定时任务工具,运维后端开发几乎都会用到,用来定时执行脚本 清理日志 数据同步 报表推送 巡检任务。不用额外部署服务,开箱即用,但是复杂调度场景也有明显短板,下面结合实测拆解优缺点,同时...
-
 深度VPN避坑指南:生产环境常见问题汇总
关于VPN的使用,需要提醒你注意合规性问题。未经相关主管部门批准,私自使用、搭建、传播跨境网络访问工具属于违规行为。 无论是个人还是企业,都不能随意搭建或使用未经审批的VPN进行跨境网络访问。如果你有合法的企业组网需求跨国企业、分支机构互联等场...
-
 Docker网络完全指南:运维工程师必备手册
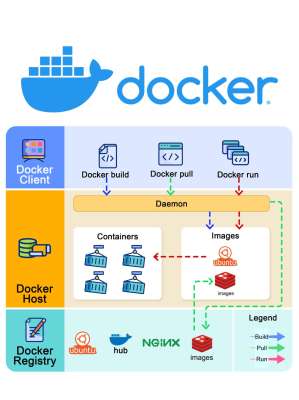
Docker 网络完全指南:运维工程师必备手册 一、Docker 网络基础概念Docker 网络本质,是容器之间、容器与宿主机、容器与外部网络通信的隔离体系。安装 Docker 后,会自动创建几种默认网络,使用 docker network ls 命令可以查看。容器网络核心目标,隔离网络环境,按需实...