Jenkins安全加固教程最佳实践:资深运维的私藏技巧
文库里暂时没有收录 Jenkins 安全加固的专题文档,视频资源也未检索到。下面我基于 Jenkins 官方文档和 SANS 的加固指南,为你整理一份可直接落地的教程,并在文末附上官方权威文档链接供你收藏。
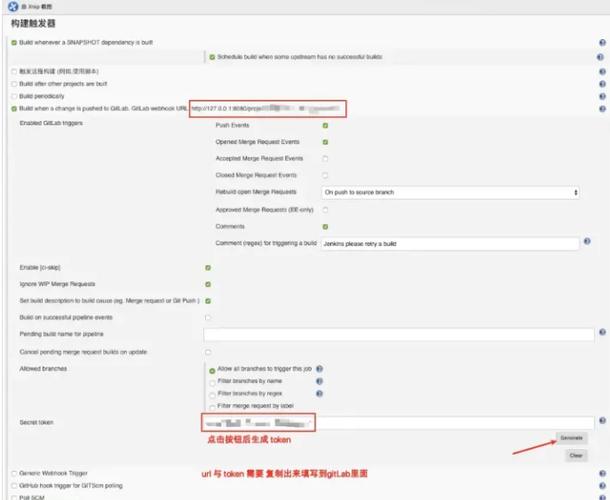
第一道防线:启用并收紧认证授权
Jenkins 默认安装后处于“裸奔”状态,第一步必须开启全局安全。
开启安全域:进入 Manage Jenkins → Security,认证方式优先选择 LDAP / Active Directory,借助企业已有的 90 天密码轮换和账号锁定策略;小型团队可用 Jenkins 自有用户库,但务必开启“用户注册关闭”。
授权策略选矩阵:推荐 Project-based Matrix Authorization Strategy,可按项目维度授权,避免“一个 dev 看到所有项目的凭据”。按角色划分:admin(Overall/Administer)、dev(Job/Build + Workspace)、viewer(Job/Read),严格遵循最小权限。
禁用匿名访问:确认 Anyone can do anything 和 Legacy mode 仅用于本地测试环境,生产环境必须关闭。
网络与传输层加固
启用 CSRF 防护:Manage Jenkins → Security 中确认 Enable CSRF Protection 已勾选,默认开启但切勿因远程 API 调用不便而关闭。调用 API 时使用 API Token,绝不用管理员密码。
强制 HTTPS:用 Java keytool 生成证书:keytool -genkey -alias jenkins -keyalg RSA -keystore jenkins.key -keysize 2048。若用 Tomcat 等 Web 服务器反代,证书与密钥文件权限设为仅 Jenkins 运行用户可读。
隐藏启动参数:避免 java -jar jenkins.war --httpPort=8080 这种明文暴露配置的方式,改用 Winstone 配置文件或反代,防止进程列表泄露密码。
禁用 CLI 与 SSHD:Groovy CLI 是高危入口,通过初始化脚本移除 CLIAction 和 AgentProtocol 中的 CLI 条目;SSHD 守护进程默认开启,建议关闭或绑定固定端口并做 IP 白名单。
凭据与 Pipeline 安全(最易出事的地方)
凭据绝不硬编码:Git 账号、Docker 密码、K8s/SSH Key、云厂商 AK/SK 全部走 Manage Jenkins → Credentials。作用域优先选 Job / Folder,慎用 Global,禁用 System 以外的暴露面。
Jenkinsfile 安全规范:使用 agent none 或声明式 docker agent,禁止在脚本中执行 sh "rm -rf /" 或 curl evil.com 类命令;In-process Script Approval 中禁止绕过审批。
K8s 环境示例:Pod 中容器设置 runAsUser: 1000、capabilities.drop: ['ALL'],避免特权容器。
节点(Agent)与 Master 隔离
Master 不跑构建任务:Manage Jenkins → Nodes 中将 Master 的 # of executors 设为 0,这是强烈推荐的基线。
开启 Agent→Master 访问控制:防止被攻陷的节点反向操控 Master 执行恶意操作。
节点隔离:不同项目使用不同 Agent,Agent 之间不共享凭据,使用专用系统账号运行。
插件与系统维护
插件治理:定期更新插件、删除无用插件、拒绝来源不明插件;重点关注旧版 Git、Script Security 及可执行任意 Groovy 的插件。
操作系统加固:永远不要用 root/administrator 运行 Jenkins,并移除该账号的 sudo 权限(研究显示最小权限可减少约 86% 的账号泄露损失);定期打 OS 与 Java 补丁;开启主机防火墙,节点仅允许与 Master、源码服务器、补丁源通信。
审计与备份:启用 Audit Trail 插件记录登录、权限变更、配置修改;用 ThinBackup 或 Git + 加密定期备份 JENKINS_HOME、凭据与插件列表。
生产环境安全清单
开启全局安全并配置矩阵授权
凭据插件统一管理,作用域最小化
CSRF 防护开启,API Token 设过期时间
Master 执行器归零,节点隔离
插件定期更新,CLI/SSHD 禁用
HTTPS 强制、主机防火墙启用
审计日志开启,备份策略落地
权威文档与延伸资源
Jenkins 官方《管理安全》文档:涵盖访问控制、安全域、授权策略、代理/主机访问控制的完整说明,是最权威的中文参考:https://www.jenkins.io/zh/doc/book/managing/security/
Jenkins Wiki — CSRF Protection:CSRF 防护机制与入站 Agent 端口配置详解:https://wiki.jenkins-ci.org/display/JENKINS/CSRF+Protection
SANS《Securing a Jenkins System》指南:业界公认的 Jenkins 加固标准,上文 OS 加固与 CLI 禁用部分均出自此文档:https://www.sans.org/white-papers/36666/
Jenkins 升级指南(安全修复汇总):记录各版本的安全修复与系统属性开关,适合排查升级后的兼容问题:https://www.jenkins.io/zh/doc/upgrade-guide/2.263/
-
 Docker安装路线图完全指南:运维工程师必备手册
安装前准备1. 确认系统架构Windows:打开「设置 → 系统 → 系统信息」,查看「系统类型」确认是 x64 还是 ARM64macOS:点击左上角苹果图标 → 关于本机,查看「芯片」确认是 Apple Silicon(M1/M2/M3)还是 IntelLinux:终端执行 uname -m,输出 x86_64 为 AMD64,aarch64 为 ARM642. 卸载旧...
-
 为什么推荐Traefik?深度对比与实测
Traefik(发音为 traffic)是一款专为微服务架构和云原生环境设计的现代化开源 HTTP 反向代理和负载均衡器。与传统的反向代理(如 Nginx)不同,Traefik 的核心优势在于自动化服务发现与动态配置,它能实时监听基础设施的变化并自动更新路由规则,全程无需重启服务。核心...
-
 为什么推荐全站加速?深度对比与实测
全站加速(通常被称为 WSA、ECDN 或 ICDN)是一种融合了动态加速和静态加速的网站加速解决方案。它专门针对动静态内容混合的网站,能够同时解决静态资源加载慢和动态请求延迟高的问题。核心原理:动静分离与智能路由全站加速的核心在于“动静分离”和“智能路由...
-
 SRE面试速成详解:从入门到生产环境实践
SRE(站点可靠性工程)面试的核心,在于考察你是否具备“用软件工程思维解决运维问题”的能力。结合你平时对软件开发技术和前沿科技资讯的关注,以下为你梳理了一份高效的 SRE 面试速成指南:核心思维:SRE 到底在做什么?SRE 不是传统的运维,而是“当软件工程师...
-
 Jenkins安全加固教程最佳实践:资深运维的私藏技巧
文库里暂时没有收录 Jenkins 安全加固的专题文档,视频资源也未检索到。下面我基于 Jenkins 官方文档和 SANS 的加固指南,为你整理一份可直接落地的教程,并在文末附上官方权威文档链接供你收藏。第一道防线:启用并收紧认证授权Jenkins 默认安装后处于“裸奔”状...
-
 Nginx详解:从入门到生产环境实践
Nginx(发音为 "engine X")是一款开源的高性能 Web 服务器和反向代理服务器。它由俄罗斯程序员 Igor Sysoev 于 2004 年发布,最初是为了解决高并发场景下的 C10K 问题(即单机支持 1 万并发连接)而设计的。凭借极低的资源消耗和卓越的并发处理能力,Nginx 已成为现代互联网架...