JSP思维导图避坑指南:资深后端的血泪经验
JSP 思维导图避坑指南:资深后端视角
先说结论:JSP 适合维护老项目、做课程实验、毕业设计、理解 Servlet 生命周期;不建议作为 2026 年新项目的主技术栈。现代后端主流是 Spring Boot + 前后端分离,或 Spring Boot + Thymeleaf / FreeMarker。
下面这份内容可以整理成思维导图,中心节点就是“JSP 避坑”,再分出 8 个分支。
1. 本质认知:JSP 不是独立技术,是 Servlet 语法糖
JSP 第一次被访问时,会被容器编译成 Servlet 类,所以它的行为必须符合 Servlet 生命周期。
<%! %> 声明块会被编译成 Servlet 成员变量或方法,容易引发线程安全问题。
<% %> 脚本片段会进入 _jspService 方法,页面逻辑越复杂越难维护。
<%= %> 表达式本质是 out.print(),要注意 null 和类型转换。
理解 JSP,必须先理解 Servlet、Filter、request/response/session。
2. 架构避坑:JSP 只能做 View,不能当 Controller
最常见的错误就是把业务逻辑、数据库操作、流程控制都塞进 JSP。
JSP 只负责展示数据,不处理表单提交、数据库访问、事务控制。
Servlet 负责接收请求、校验参数、调用 Service、转发到 JSP。
DAO 层负责数据库访问,Service 层负责业务逻辑。
页面跳转用 forward 处理同请求展示,用 redirect 防止表单重复提交。
3. 脚本避坑:坚决少用 Scriptlet,改用 EL + JSTL
JSP 里写 <% for(...) { %>这类脚本是典型反模式。
页面里大量 Java 代码会导致前后端强耦合,前端无法独立维护。
脚本代码难以复用、难以测试、难以排查。
页面取值用 EL:${user.name}、${param.id}、${requestScope.list}。
页面逻辑用 JSTL:、、。
4. 安全避坑:输入要校验,输出要转义,密码要加密
JSP 项目最容易暴露的安全问题集中在输入输出和会话管理。
禁止直接拼接 SQL,必须使用 PreparedStatement。
用户输入输出到页面时要防 XSS,可用 fn:escapeXml() 或框架转义。
密码不能明文存储,应使用 BCrypt 等安全哈希方案。
登录、权限校验应放在 Filter 或拦截器中,不要每个 JSP 单独判断。
Session 中不要放大对象,不用时及时 invalidate()。
5. 编码与路径避坑:乱码和 404 往往不是玄学
请求编码统一使用 UTF-8,最好在 Filter 中统一处理。
JSP 页面声明 <%@ page contentType="text/html;charset=UTF-8" %>。
数据库连接、页面响应、表单提交三方编码要一致。
资源路径尽量使用 ${pageContext.request.contextPath},避免硬编码。
静态资源放在 WebContent 或 webapp 下,JSP 放在 WEB-INF 内可防止直接访问。
6. 包含与标签避坑:静态包含和动态包含完全不同
<%@ include file="..." %> 是编译期合并,修改被包含文件通常需要重新编译。
是运行期包含,适合动态内容,但有一定请求转发开销。
JSTL 标签库版本要和 web.xml、Servlet 规范版本匹配,否则 EL 可能不生效。
自定义标签要注意 TLD 配置、标签体内容和输出顺序。
7. 性能避坑:JSP 首访慢,Session 不能当缓存用
JSP 首次访问需要编译,生产环境可预编译 JSP。
不需要 Session 的页面加上 <%@ page session="false" %>。
避免把大对象、列表、完整对象图塞进 Session。
合理设置 Session 超时时间,登录退出后主动销毁 Session。
页面片段缓存可以用缓存标签库或网关缓存,但要防止脏数据。
8. 调试避坑:不要只靠 System.out.println
生产环境禁用 e.printStackTrace() 和 System.out.println,改用日志框架。
配置专用错误页,避免把堆栈信息直接暴露给用户。
查看 Tomcat 的 work 目录中生成的 Servlet 源码,有助于理解 JSP 编译结果。
用浏览器开发者工具检查请求参数、响应状态、资源加载失败原因。
用 IDE 远程调试 Tomcat,比反复重启更效率。
推荐学习路径
先搞懂:HTTP、Servlet、Filter、Session、MVC。
再掌握:EL 表达式、JSTL、JSP 内置对象、作用域。
然后实践:用 Servlet + JSP + JDBC 做一个小型 CRUD 项目。
最后升级:迁移到 Spring Boot + Thymeleaf,或 Spring Boot + Vue/React。
-
 JSP思维导图避坑指南:资深后端的血泪经验
JSP 思维导图避坑指南:资深后端视角先说结论:JSP 适合维护老项目、做课程实验、毕业设计、理解 Servlet 生命周期;不建议作为 2026 年新项目的主技术栈。现代后端主流是 Spring Boot + 前后端分离,或 Spring Boot + Thymeleaf / FreeMarker。下面这份内容可以整理成思维导图,中...
-
 2026年必看监控最新趋势与技术选型指南
2026 年必看监控最新趋势与技术选型指南监控行业已经跳出 “比拼像素、存录像、事后回看” 的旧模式,转向边缘 AI、多传感器融合、云边混合、隐私可信的体系化感知方案。2026 年选型的核心逻辑:分辨率只是基础门槛,智能算力、协议互通、存储架构、安全合规...
-
 【推荐】ELK日志最佳实践,大厂都在用
2026年ELK日志平台最佳实践:从架构到成本的全链路方案2026年ELK仍然是企业级日志平台的工业级标准,但"最佳实践"已经从单纯部署组件,演进为架构解耦、成本可控、可观测性融合的系统工程。 下面从架构、配置、优化、选型四个维度展开。 一、生产级架构:告别...
-
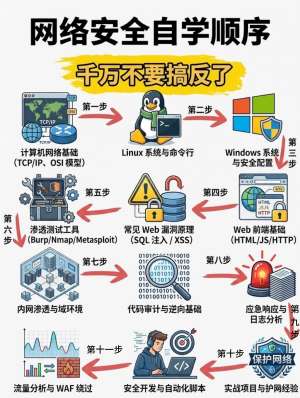 为什么后端安全这么重要?深度剖析底层原理
核心判断:前端是门面,后端是信任与数据的底盘。前端所有校验、展示、权限都可以被绕过;后端是业务逻辑、核心数据、资金、权限、接口控制唯一可信的防线。前端防 “普通用户误操作”,后端防 “攻击者”。一旦后...
-
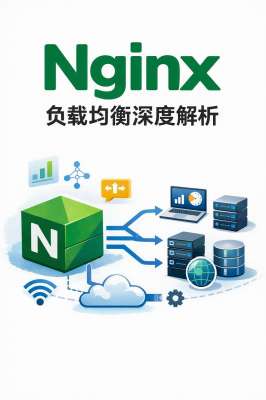 完整负载均衡常见问题及解决方案大全
负载均衡(LB)核心目标:流量分发、故障隔离、会话保持、限流防护、提升吞吐。下面按接入层问题、转发调度问题、会话问题、健康检查问题、性能瓶颈、SSL 相关、四层 / 七层差异、运维与业务异常分类整理,包含现象、根因...
-
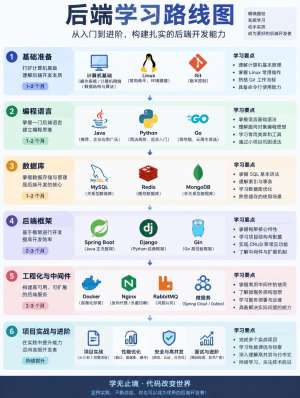 【硬核】Linux后端框架,从原理到落地全解析
Linux后端框架:从原理到落地全解析2026年Linux后端框架已经不再只是“选一个Web框架”的问题,而是语言运行时 + 框架模型 + 并发机制 + 数据库与中间件 + 容器化部署 + 可观测性的系统工程。选型时不要只看热度,要看场景:企业级业务、高并发网关、AI服务、实时...