为什么后端安全这么重要?深度剖析底层原理
为什么后端安全这么重要?深度剖析底层原理
核心判断:前端是门面,后端是信任与数据的底盘。前端所有校验、展示、权限都可以被绕过;后端是业务逻辑、核心数据、资金、权限、接口控制唯一可信的防线。前端防 “普通用户误操作”,后端防 “攻击者”。一旦后端失守,前面所有防护全部失效。
一个本质底层公理:永远不要信任来自客户端的任何输入。浏览器、APP、小程序、第三方客户端,全部属于不可信环境。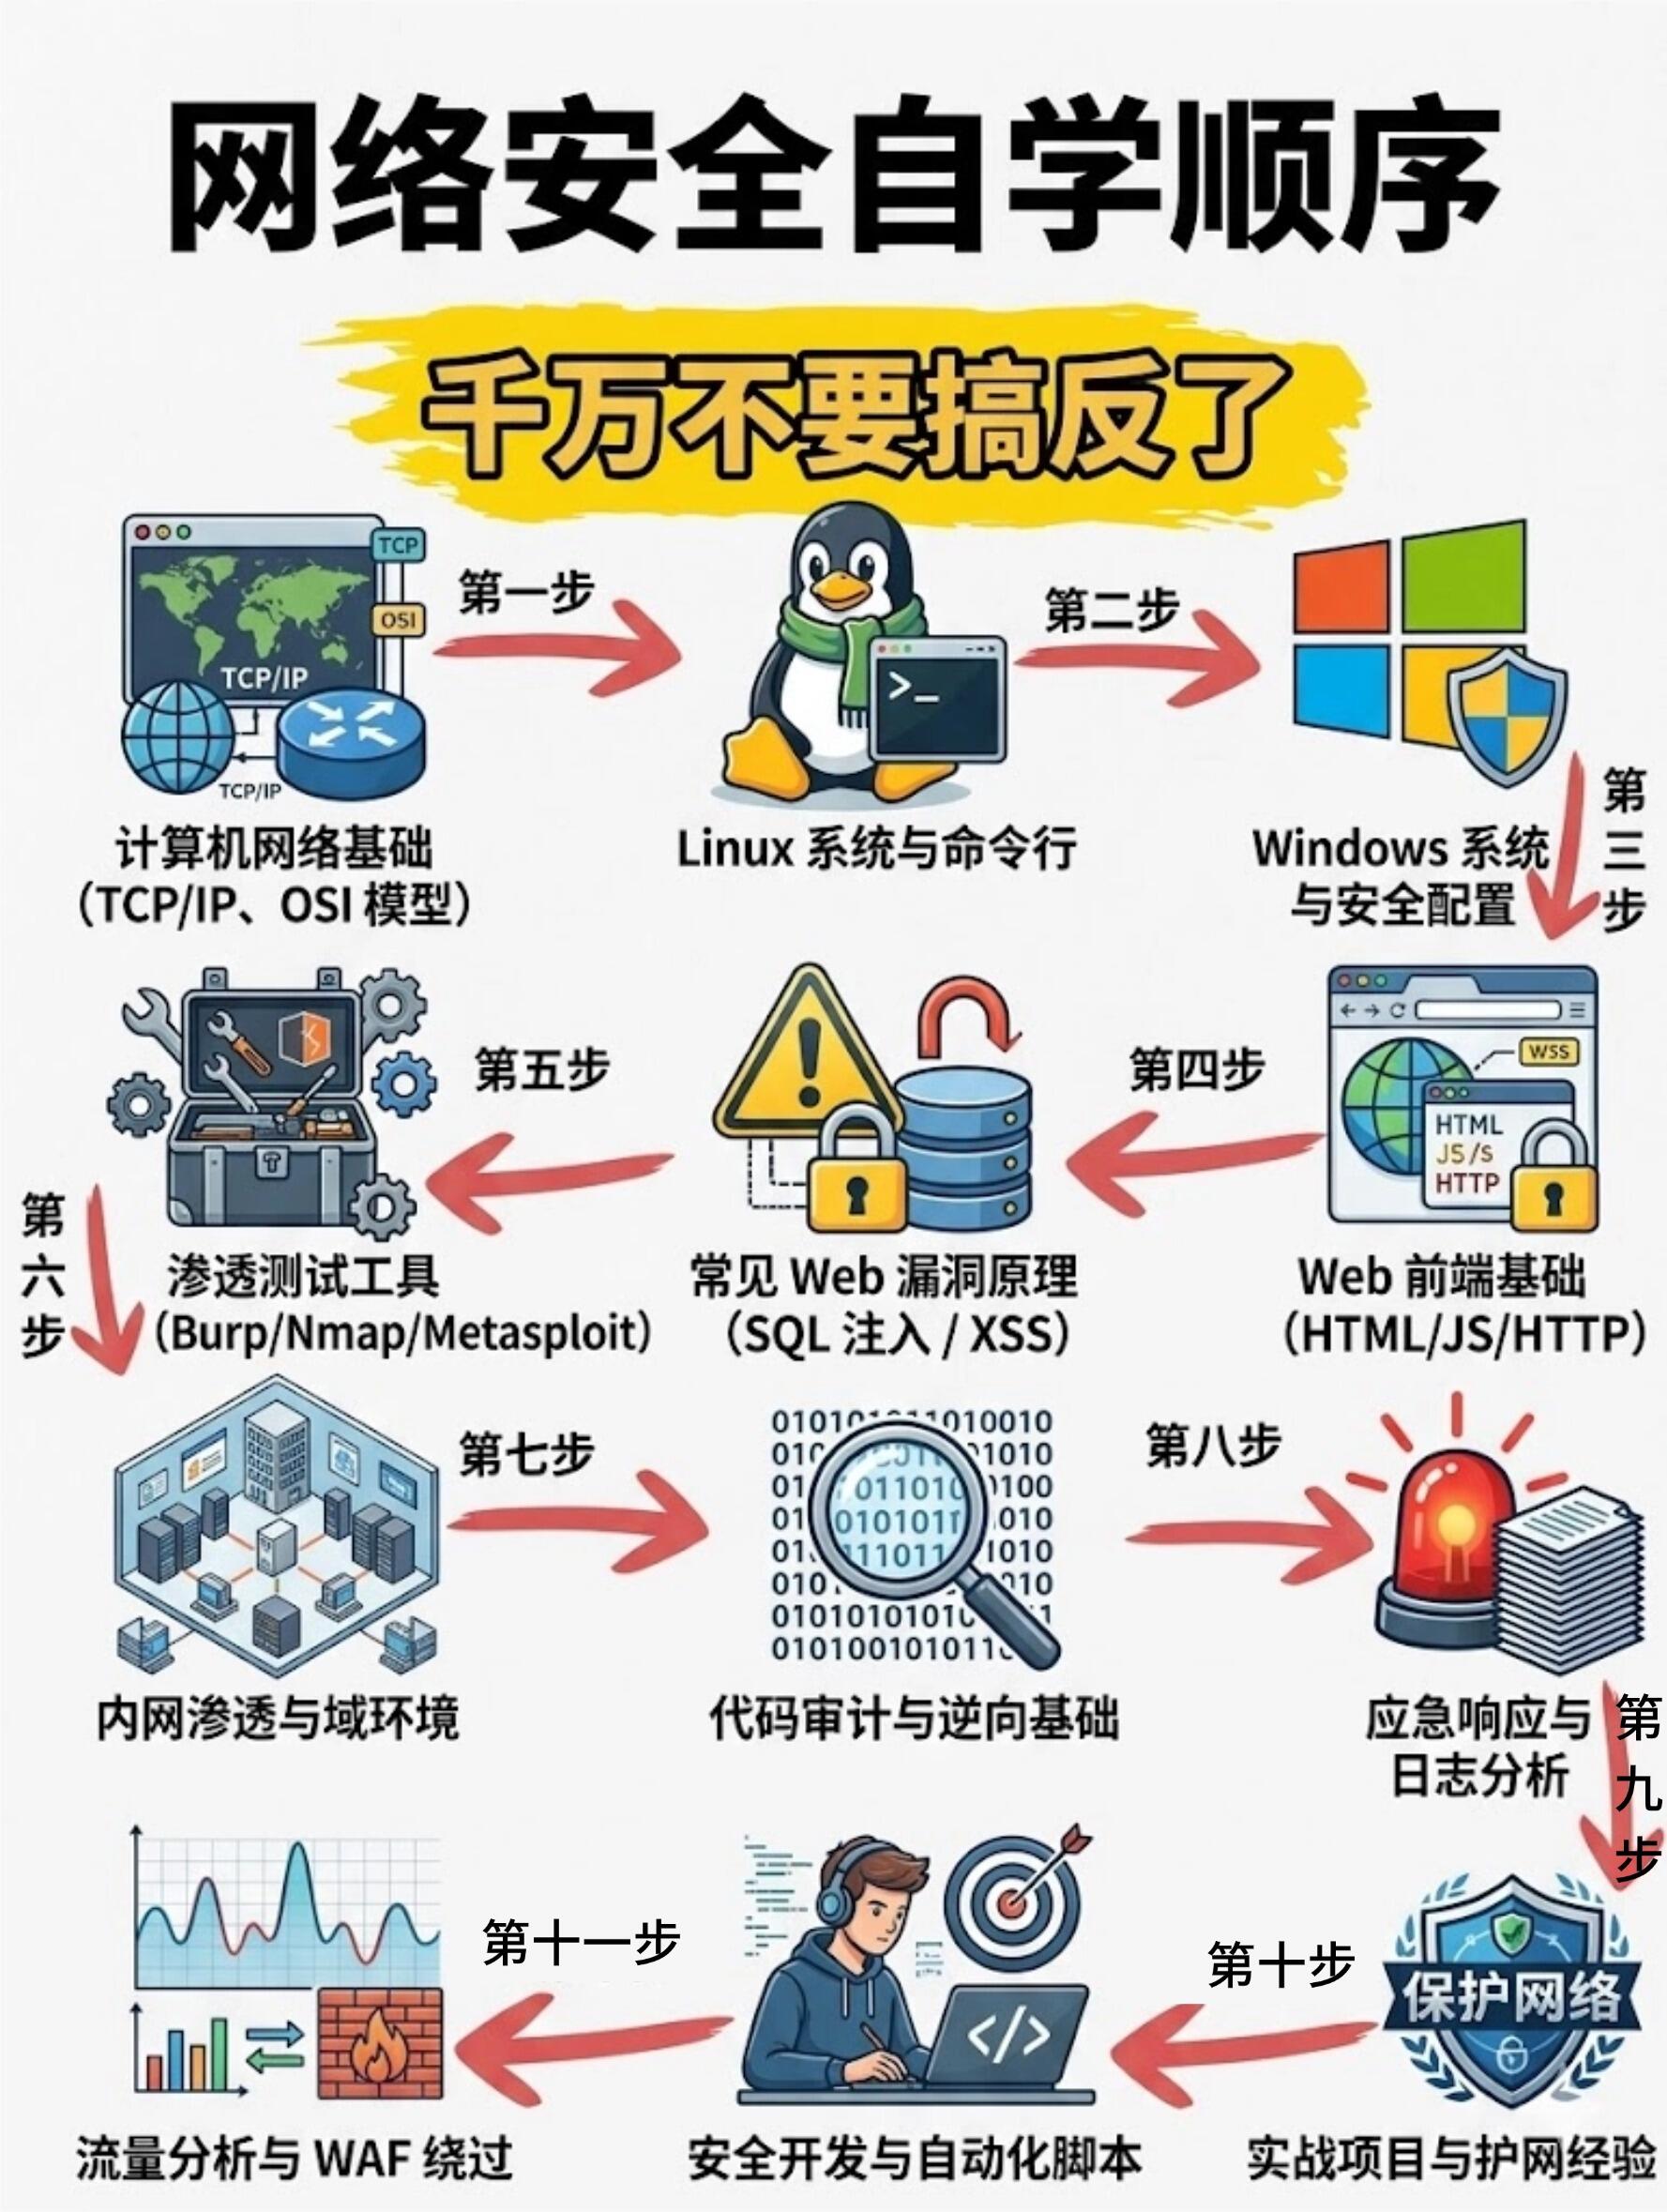
一、先分清前后端安全责任边界(很多人理解错)
前端能干的:
界面展示、格式提示、简单表单校验、隐藏按钮
给用户友好提示,提升体验
前端做不了、也做不到的:
不能阻止抓包改参数、篡改请求体
不能真正控制权限(按钮藏起来,接口照样能调用)
不能保护数据库、密钥、订单、用户隐私、资金流水
前端代码全部下发到用户设备,JS 可以被调试、抓包、改请求;而后端部署在服务器内网 / 受控环境,是开发者唯一可以完全掌控的区域。 结论:前端校验只是体验优化,所有安全规则必须在后端二次强制落地。
二、底层原理拆解:后端承载了哪些高价值攻击面
1. 后端持有全量核心数据(攻击的最终目标)
数据库、缓存、对象存储都由后端对接,存储:手机号、身份证、病历、医保信息、账户余额、订单、密钥、API 凭证、EMR 病历、企业商业数据。
前端只拿 “本次需要展示的一小部分”
后端拥有查询、新增、修改、删除数据的完整权限
底层逻辑:攻击者的目标不是改页面文字,而是窃取、篡改、销毁数据,这个动作只能通过后端接口完成。典型:SQL 注入,直接从数据库拖库;越权访问,查别人的隐私记录。
2. 后端执行业务逻辑(逻辑漏洞杀伤力远大于简单注入)
所有关键决策,都跑在后端代码里:支付扣款、订单核销、权限判定、审核放行、额度校验、会员资格、病历修改、医保结算。逻辑漏洞的本质:业务规则写得不严谨,攻击者可以构造特殊请求绕过业务判断。例子:
前端判断价格,后端没二次校验 → 0 元下单
只判断登录,不判断资源归属 → 水平越权,看别人病历、别人账单
重复请求没有幂等控制 → 重复扣款、重复生成订单
逻辑漏洞最可怕:往往没有报错、没有异常,业务流程 “正常走完”,监控很难识别。这也是后端安全独有的风险。
3. 后端掌握系统凭证与调用权限(横向渗透入口)
后端服务器上保存:数据库账号密码、Redis 密码、第三方 SDK 密钥、内部服务通信 token、内网接口地址。一旦后端被拿下(文件上传漏洞、命令注入、弱密码、RCE 远程代码执行),攻击者就拿到了服务器立足点:
控制当前应用
读取密钥
对内网扫描、横向移动,攻击 HIS、EMR、其他内部业务系统这就是经典的单点失陷,内网崩盘。前端被拿下,最多篡改页面;后端被拿下,等于打开内网大门。
4. 后端是权限体系的唯一裁决者
权限模型(RBAC、ABAC)核心判断逻辑在后端:登录态校验、角色、数据权限、功能权限。前端只是根据后端返回的权限,决定要不要显示按钮。底层原理:登录 Cookie、Token 都可以被复制(抓包、XSS 拿到 token)。能不能访问资源,后端必须独立校验身份 + 权限,不能相信前端传来的 “我有权限” 标记。比如:前端隐藏 “删除按钮”,但接口/api/delRecord没有后端权限校验,攻击者带上有效 token 直接调用,就可以删数据。
5. 后端是上下游系统的交汇网关
现代系统都是微服务:网关、业务服务、数据库、消息队列、支付、第三方平台、HIS/EMR、医保接口、AI 模型服务。后端接口是各个系统互通的桥梁。一个不安全的后端接口,会成为整条链路的突破口:
注入→拖病历数据
未鉴权接口→批量拉取患者信息
接口可被重放→重复医保结算前面聊的 AI 制药、EMR、医保系统,都属于高敏感内网业务,后端安全直接关联合规和法律责任。
三、对比理解:前端漏洞 vs 后端漏洞,伤害层级完全不同
前端 XSS:偷当前用户 token、钓鱼、篡改页面展示;局限这个用户的会话
后端 SQL 注入 / 未授权 / RCE:批量数据泄露、服务器被控、批量篡改、内网渗透;全局伤害
四、后端安全的底层威胁模型(核心攻击链路)
攻击者通用路径:
探测后端接口、参数
尝试绕过鉴权、篡改参数(id、price、user_id)
注入 payload(SQL、NoSQL、命令注入)
获取数据或者拿到服务器权限
窃取数据、篡改业务、植入后门、横向渗透内网
整条链路,所有关卡都依赖后端校验拦截,没有后端校验,前面所有环节形同虚设。
五、合规与法律层面的底层约束(为什么企业不得不重视)
个人信息保护法、网络安全法、数据安全法、等保 2.0、医疗数据规范(HIS/EMR)、医保系统监管:责任判定看:服务提供方是否在服务侧(后端)落实了安全防护。仅仅前端做限制,不能作为免责理由。比如医疗 EMR、医保平台,如果后端存在越权漏洞导致病历泄露,属于重大安全事件,要追责、停系统、处罚。
六、常见后端安全基础防线(对应前面的风险)
输入统一过滤、参数强校验(类型、范围、格式,拒绝畸形输入)
鉴权 + 授权分离:先确认是谁,再确认他能不能操作这条数据
防注入:预编译 SQL、ORM、禁止拼接 SQL 语句
敏感操作幂等、防重放、防并发(支付、结算)
最小权限原则:数据库账号、服务器进程账号不给多余权限
密钥、配置不写代码里,用配置中心、环境变量、密钥管理服务
日志审计:谁、什么时间、访问了什么敏感数据,全程留痕(医疗、医保强需求)
接口限流,防止暴力枚举、爬虫、DOS 攻击
七、一句话总结底层逻辑
前端是给人看的,后端是给规则执行的。前端可以被随意篡改、绕过;后端是业务规则、数据、权限、内网信任域的最终执行节点。后端安全之所以重要,本质是:攻击者的目标不是界面,而是数据、业务权限、服务器控制权,而这些全部由后端承载。
- 上一页:精选ES6实战教程:从零到上线全流程
- 下一页:电商SEO丨2026年最新实战指南
-
 为什么后端安全这么重要?深度剖析底层原理
核心判断:前端是门面,后端是信任与数据的底盘。前端所有校验、展示、权限都可以被绕过;后端是业务逻辑、核心数据、资金、权限、接口控制唯一可信的防线。前端防 “普通用户误操作”,后端防 “攻击者”。一旦后...
-
 完整负载均衡常见问题及解决方案大全
负载均衡(LB)核心目标:流量分发、故障隔离、会话保持、限流防护、提升吞吐。下面按接入层问题、转发调度问题、会话问题、健康检查问题、性能瓶颈、SSL 相关、四层 / 七层差异、运维与业务异常分类整理,包含现象、根因...
-
 【硬核】Linux后端框架,从原理到落地全解析
Linux后端框架:从原理到落地全解析2026年Linux后端框架已经不再只是“选一个Web框架”的问题,而是语言运行时 + 框架模型 + 并发机制 + 数据库与中间件 + 容器化部署 + 可观测性的系统工程。选型时不要只看热度,要看场景:企业级业务、高并发网关、AI服务、实时...
-
 降级如何实现入门到精通,这份后端学习路线请收好
这里说的降级是系统设计里的服务降级,后端核心高可用能力。本路线从零基础理解概念,到编码落地,再到架构精通,循序渐进。适合后端开发,Java Go Python 等语言都适用。阶段 1 入门阶段 理解基础概念 1 到 3 ...
-
 后端架构框架终极指南:2026后端开发实战
后端架构框架终极指南:2026 实战选型与架构演进2026 年后端开发的核心变化可以概括为三句话:多语言并存已成常态,云原生从"可选"变成"标配",AI 原生能力正在内嵌为架构一等公民。 下面从语言选型、架构模式、核心组件、工程化四个维度展开实战指南。一、语...
-
 最新CSRF防御终极指南:2026后端开发实战
最新 CSRF 防御终极指南:2026 后端开发实战 一,CSRF 攻击原理CSRF 跨站请求伪造,攻击者诱导用户在已登录状态,访问恶意页面,利用浏览器自动携带 Cookie,向目标网站发起状态修改请求。核心特点,攻击者拿不到 Cookie 内容,不需要窃取用户凭证,只借用当前用户登...