【实战】Ansible集群搭建教程,一步步带你搞定
### 实战:Ansible集群搭建教程,一步步带你搞定
在云原生与微服务架构全面普及的2026年,服务器集群的规模早已今非昔比。面对成百上千个节点,如果还在依赖传统的SSH逐台登录、手动执行Shell脚本,不仅效率极其低下,更会因为人为操作的细微差异导致“配置漂移”,给系统稳定性埋下巨大隐患。Ansible作为当前运维领域事实上的自动化标准,凭借其无Agent的轻量级架构和基于SSH的简单连接方式,成为了集群管理的利器。本文将摒弃枯燥的理论堆砌,直接从实战出发,带你一步步搭建并掌握Ansible集群管理环境。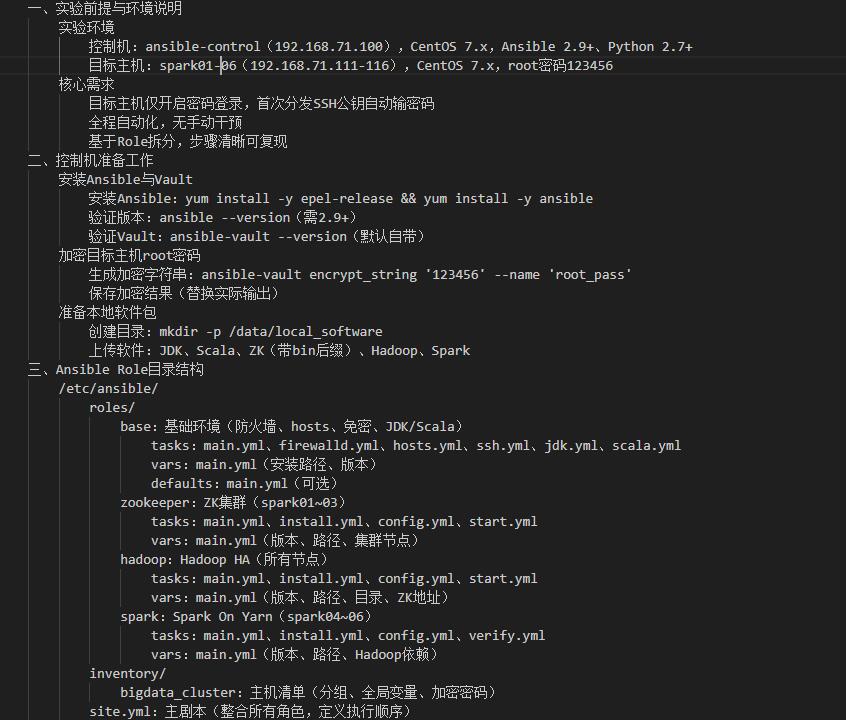
#### 环境准备:打造自动化控制台
在开始之前,我们需要明确角色:运行Ansible命令的机器被称为“控制节点”,而被管理的服务器被称为“受管节点”。为了演示方便,我们假设控制节点为CentOS或RHEL系统,受管节点为若干台Linux服务器。
首先,在控制节点上安装Ansible。虽然系统包管理器(如yum或dnf)可以直接安装,但为了避免系统级依赖冲突,更推荐使用Python虚拟环境进行隔离安装。
```bash
# 创建并激活Python虚拟环境
python3 -m venv ansible-env
source ansible-env/bin/activate
# 在虚拟环境中安装Ansible
pip install ansible
```
安装完成后,我们需要建立控制节点与受管节点之间的信任关系。Ansible默认通过SSH通信,配置免密登录是实现自动化的前提。你可以使用`ssh-copy-id`命令将控制节点的公钥分发到所有受管节点:
```bash
ssh-copy-id root@192.168.1.101
ssh-copy-id root@192.168.1.102
```
#### 定义资产:编写Inventory清单
Ansible并不知道你要管理哪些机器,除非你告诉它。Inventory文件就是Ansible的“通讯录”。虽然默认路径在`/etc/ansible/hosts`,但在实际项目中,我们建议在项目根目录下创建独立的`inventory`文件,以便于版本控制。
一个清晰的Inventory文件通常包含主机组和变量定义:
```ini
[webservers]
web01 ansible_host=192.168.1.101 ansible_user=root
web02 ansible_host=192.168.1.102 ansible_user=root
[dbservers]
db01 ansible_host=192.168.1.103 ansible_user=root
# 定义组变量,例如所有Web服务器使用相同的Nginx版本
[webservers:vars]
nginx_version=1.24.0
```
配置完成后,我们可以使用`ping`模块进行连通性测试,这是验证环境是否就绪的第一步:
```bash
ansible all -i inventory -m ping
```
如果一切正常,你将看到所有节点返回绿色的“pong”,这意味着Ansible已经成功接管了这些服务器。
#### 编写剧本:模块化的Playbook设计
Ad-Hoc命令适合执行简单的临时任务,但对于复杂的集群部署,我们需要编写Playbook。Playbook使用YAML语言编写,它描述了期望的系统状态。为了避免单个文件过于庞大,建议采用模块化的设计思路,将不同功能拆分。
例如,我们可以创建一个`site.yml`作为主入口,用于编排整个部署流程:
```yaml
---
- name: 基础环境初始化
hosts: all
become: yes
tasks:
- name: 安装基础工具
dnf:
name:
- vim
- net-tools
- python3-libselinux
state: present
- name: 部署Web服务
hosts: webservers
become: yes
tasks:
- name: 安装Nginx
dnf:
name: nginx
state: present
- name: 启动Nginx服务
service:
name: nginx
state: started
enabled: yes
```
在这个剧本中,`hosts`指定了目标组,`become: yes`表示使用sudo提权执行,`tasks`则定义了具体的操作序列。这种声明式的语法非常接近自然语言,极大地降低了维护成本。
#### 实战演练:一键部署与验证
当Playbook编写完成后,执行部署变得异常简单。只需一条命令,Ansible就会按照预定的逻辑,自动完成依赖安装、配置文件分发、服务启动等一系列操作。
```bash
ansible-playbook -i inventory site.yml
```
在执行过程中,Ansible会显示每一步的执行状态(OK、CHANGED、FAILED)。对于生产环境,建议在运行前加上`--check`参数进行空跑测试,预演变更结果而不实际修改系统。
此外,针对集群管理中的常见痛点,如交换分区关闭、内核参数优化等,都可以写入Playbook中固化下来。例如,为了确保Kubernetes集群的稳定运行,我们可以在Playbook中加入开启`br_netfilter`内核模块的任务,并配置相应的系统参数。
#### 结语
从环境准备到Inventory清单的编写,再到Playbook的模块化设计与执行,Ansible将繁琐的集群运维工作转化为了代码。这不仅消除了人工操作的重复劳动,更通过版本控制让基础设施的管理变得可追溯、可复用。掌握Ansible,不仅是掌握了一个工具,更是迈向基础设施即代码的关键一步。
- 上一页:WAL合集详解:从理论到生产环境实践
- 下一页:【收藏】网页设计必备清单和注意事项
-
 【实战】Ansible集群搭建教程,一步步带你搞定
### 实战:Ansible集群搭建教程,一步步带你搞定在云原生与微服务架构全面普及的2026年,服务器集群的规模早已今非昔比。面对成百上千个节点,如果还在依赖传统的SSH逐台登录、手动执行Shell脚本,不仅效率极其低下,更会因为人为操作的细微差异导致“配置漂移...
-
 一天学会金丝雀发布故障排查手册:常见报错一站式解决
### 一天学会金丝雀发布故障排查手册:常见报错一站式解决金丝雀发布,作为现代微服务架构中风险控制的最后一道防线,其核心在于通过渐进式的流量切换来验证新版本的稳定性。然而,当那 1% 的流量切入新版本后,监控面板上的错误率突然飙升,或者请求响应...
-
 2026年静态资源优化最新教程,运维必收藏
#### 2026年静态资源优化最新教程,运维必收藏在2026年的今天,Web性能优化的战场已经发生了根本性的转移。过去我们津津乐道的“压缩图片”、“合并文件”虽然依然有效,但已不再是决胜的关键。随着React Server Components(RSC)的普及和Core Web Vitals指标向INP(Interaction to...
-
 2025钉钉告警详解:从入门到生产环境实践
### 2025钉钉告警详解:从入门到生产环境实践在数字化转型的深水区,系统的稳定性不再仅仅是运维团队的KPI,而是直接关乎企业的营收与品牌声誉。当Prometheus、Zabbix或自研的监控系统捕捉到异常时,如何让这些冰冷的数据在毫秒级内转化为运维人员手中的 actionabl...
-
 通俗易懂FTP服务器最佳实践:资深运维的私藏技巧
FTP(文件传输协议)作为互联网上最古老的协议之一,至今仍在企业文件共享、数据备份和网站维护中扮演着重要角色。然而,许多管理员在搭建FTP时往往只满足于“能连上”,却忽略了背后的安全隐患和性能瓶颈。作为一名资深运维,我深知一个“裸奔”的FTP服务器...
-
 一文掌握内网穿透,效率提升300%
### 一文掌握内网穿透,效率提升300%在数字化办公与远程协作日益普及的今天,我们常常面临这样一个痛点:家中的NAS无法在外网访问、公司的开发环境无法向客户演示、或者本地的Web服务无法让异地的同事协同调试。这些问题的根源在于我们身处一个巨大的局域网...