通俗易懂FTP服务器最佳实践:资深运维的私藏技巧
FTP(文件传输协议)作为互联网上最古老的协议之一,至今仍在企业文件共享、数据备份和网站维护中扮演着重要角色。然而,许多管理员在搭建FTP时往往只满足于“能连上”,却忽略了背后的安全隐患和性能瓶颈。作为一名资深运维,我深知一个“裸奔”的FTP服务器无异于给黑客敞开大门。今天,我将抛开晦涩的理论,分享一套通俗易懂且实战性极强的FTP服务器最佳实践,帮助你构建一个既安全又高效的文件传输环境。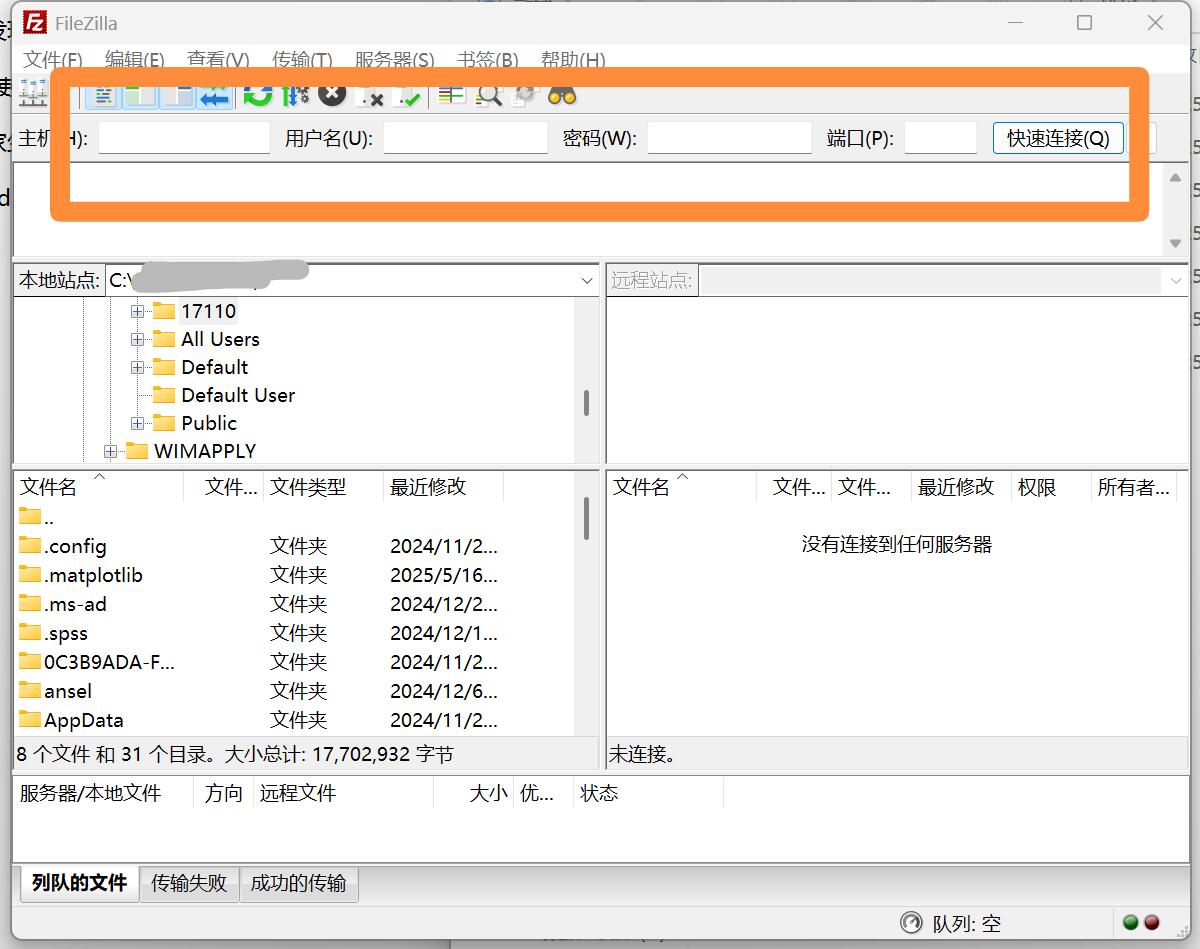
### 一、 安全加固:拒绝“裸奔”
FTP协议设计之初并未考虑安全性,用户名、密码和文件内容默认都是以明文传输的。因此,安全加固是搭建FTP的第一要务。
#### 1. 强制加密传输(FTPS)
千万不要使用默认的普通FTP。在生产环境中,必须启用SSL/TLS加密,即FTPS。
- **原理**:这就像给传输通道加了一条加密隧道,即使数据被截获,黑客也无法破解。
- **操作**:在vsftpd或Serv-U等软件中,生成自签名证书或购买商业证书,并配置强制本地用户登录和数据传输都使用SSL。
- **客户端**:在FileZilla等客户端连接时,加密选项必须选择“显式的FTP over TLS”。
#### 2. 严格的权限控制(Chroot与最小权限)
- **锁定用户目录**:务必开启Chroot功能。这能将用户“囚禁”在自己的主目录中,防止他们浏览服务器的系统文件(如/etc/passwd)。
- **禁止写入权限**:对于Chroot目录本身,不要给予写入权限,应在其下创建一个专门的upload子目录用于上传文件。这是为了防止“500 OOPS”错误的常见配置陷阱。
- **禁用匿名登录**:除非是公开的软件下载站,否则企业内部FTP必须关闭匿名访问,强制要求账号密码认证。
### 二、 网络与连接:穿透NAT的艺术
FTP协议的特殊性在于它使用两个端口:控制端口(默认21)和数据端口(随机或指定范围)。这在现代防火墙和NAT环境下极易导致“能连接但无法列出目录”的问题。
#### 1. 锁定被动模式端口范围
FTP的数据传输分为主动和被动模式。在客户端位于防火墙后的情况下,被动模式是首选。
- **配置**:在服务器配置文件中,明确指定被动模式端口范围,例如30000-31000。
- **防火墙**:除了开放21端口,必须在防火墙中放行上述指定的端口范围。如果只开21端口,客户端连接时会卡在“获取目录列表”阶段。
#### 2. 解决内网穿透与IP问题
如果你的服务器位于内网(如公司局域网或云服务器VPC),外网无法直接访问。
- **动态域名解析**:对于没有固定公网IP的环境,使用花生壳等动态域名解析工具,将域名映射到当前的公网IP。
- **代理IP与中转**:为了保护源站IP不被DDoS攻击或扫描,可以在FTP前端套一层代理IP(如IPFLY等)。这不仅能隐藏真实服务器地址,还能利用代理节点优化路由,解决跨运营商访问的丢包问题。
### 三、 性能优化:稳如泰山
FTP传输大文件时,最怕连接中断或速度波动。
#### 1. 限制并发与带宽
为了防止某个用户占满所有带宽导致服务器瘫痪,必须设置限制。
- **单IP连接数**:限制每个IP的最大连接数(如5个),防止多线程下载工具耗尽服务器资源。
- **传输限速**:为不同等级的用户设置上传/下载速度上限。例如,普通用户限速100KB/s,VIP用户不限速。
#### 2. 日志审计与监控
不要等到文件丢了才去查原因。
- **开启详细日志**:记录所有登录尝试、文件上传/下载操作。通过分析日志,可以快速定位是网络问题还是权限问题。
- **监控指标**:关注并发连接数和带宽占用率,设置阈值报警。
### 结语
搭建FTP服务器看似简单,实则暗藏玄机。从强制开启FTPS加密,到精细化的端口映射与权限隔离,每一个环节都关乎数据的安全与传输的稳定性。遵循上述最佳实践,你不仅能解决常见的连接报错,更能构建一个企业级的文件传输平台,让数据流动既自由又安全。
-
 通俗易懂FTP服务器最佳实践:资深运维的私藏技巧
FTP(文件传输协议)作为互联网上最古老的协议之一,至今仍在企业文件共享、数据备份和网站维护中扮演着重要角色。然而,许多管理员在搭建FTP时往往只满足于“能连上”,却忽略了背后的安全隐患和性能瓶颈。作为一名资深运维,我深知一个“裸奔”的FTP服务器...
-
 一文掌握内网穿透,效率提升300%
### 一文掌握内网穿透,效率提升300%在数字化办公与远程协作日益普及的今天,我们常常面临这样一个痛点:家中的NAS无法在外网访问、公司的开发环境无法向客户演示、或者本地的Web服务无法让异地的同事协同调试。这些问题的根源在于我们身处一个巨大的局域网...
-
 【收藏级】parted全套配置模板与脚本
【收藏级】parted 全套配置模板与脚本说明: parted 用于 GPT/MBR 磁盘分区,适合 Linux(CentOS、Rocky、Ubuntu),必须 root 执行;所有示例以 /dev/sdb 为目标盘,替换成你自己的磁盘。 警告:下面脚本会清空整块磁盘数据,测试前确认磁盘路径,生产务必先备份!前置须知parted 两...
-
 2026年日志管理框架最新教程,运维必收藏
2026 日志管理框架最新教程,运维必收藏核心变化一句话:2026 不再是单一 ELK 一统天下,OpenTelemetry OTLP 是采集标准;轻量优先选 Loki+Vector/Alloy,强全文检索选 OpenSearch,旧 ELK 逐步迁移;核心目标:日志、指标、链路统一可观测,控制存储成本、降低运维负担。重点提...
-
 高可用架构精选最佳实践:资深运维的私藏技巧
高可用的本质不是"永远不挂",而是挂了也能继续服务核心业务。下面从架构分层、容错机制、运维实战三个维度拆解。一、架构分层:三层盾牌模型SeatGeek 的"Shielding the Core"策略把防御分为三层,每层职责明确。Edge S...
-
 为什么推荐年度Fluentd?深度对比与实测
【干货】为什么推荐年度 Fluentd?深度对比与实测一句话定位:Fluentd 是 CNCF 毕业、Apache2.0 协议的统一日志采集聚合层,主打复杂日志清洗、多源多目的地路由、自带磁盘持久缓冲;适合做集群聚合节点,和轻量采集端 Fluent Bit 搭配是云原生标准组合。实测结论:它不...