配置中心选哪个避坑指南:资深后端的血泪经验
#### 配置中心选哪个避坑指南:资深后端的血泪经验
在微服务架构的演进中,配置中心早已不再是“锦上添花”的组件,而是支撑系统稳定运行的“心脏”。从早期的硬编码、本地配置文件,到如今百花齐放的分布式配置中心,每一次技术选型都像是在为系统的地基打桩。作为一名在分布式系统中摸爬滚打多年的后端开发者,我见证了因配置混乱导致的“血案”,也亲历了选型失误带来的无尽加班。今天,我想跳出枯燥的参数对比,从实战避坑的角度,聊聊在2026年的当下,我们该如何选择配置中心,以及那些容易被忽视的“深坑”。
**选型迷思:功能最全的未必是最好的**
在选型初期,我们往往容易陷入“功能崇拜”的误区。Apollo以其强大的权限管理、灰度发布和审计功能著称,Nacos则以“配置+服务发现”二合一的便捷性广受欢迎,而Spring Cloud Config则胜在与Spring生态的无缝集成。然而,资深后端的经验告诉我:**最适合的架构,往往是最简单的架构。**
如果你的团队规模不大,且技术栈高度统一在Spring Cloud体系内,强行引入Apollo这样重型且需要独立部署Java后端的组件,往往会增加不必要的运维成本。反之,如果你使用的是Go语言或Kubernetes原生生态,Nacos或Etcd可能是更顺滑的选择。避坑的第一条原则是:**警惕“过度设计”**。不要为了未来可能出现的复杂场景,去牺牲当下的开发效率和系统稳定性。标准化永远优于定制化,能跑通核心场景的轻量级方案,往往比功能大而全的庞然大物更具生命力。
**部署之坑:权限与网络的黑洞**
无论你选择了哪款配置中心,落地部署时的“水土不服”往往最先体现在基础设施层面。这是最容易被忽视,却最能消磨团队耐心的环节。
在Windows或混合环境下部署时,文件权限和UAC(用户账户控制)是两大拦路虎。很多时候,服务启动失败并非代码错误,而是因为运行账户对配置文件所在的文件夹缺乏“修改”和“写入”权限。此外,Windows Defender防火墙可能会静默拦截Java进程(java.exe)监听端口,导致ConfigService无法被客户端发现。避坑指南建议:在部署初期,务必检查文件夹的安全选项卡,确保运行账户拥有完全控制权;同时,在防火墙的高级设置中,显式添加入站规则,允许特定端口或Java程序的通信。这些看似低级的运维细节,往往是压垮骆驼的最后一根稻草。
**架构陷阱:服务发现与网络隔离**
在分布式环境中,配置中心本身的高可用依赖于服务发现机制(如Eureka)。但在单机或混合云部署时,网络拓扑的复杂性极易引发“脑裂”或连接超时。
一个典型的坑是:Portal(管理台)无法感知ConfigService的地址,或者客户端无法连接到AdminService。这通常是因为在单机部署时,我们忽略了Hosts配置或IP绑定的问题。避坑建议:在本地开发或测试环境,务必确保各组件间能通过正确的IP或主机名互通。如果涉及跨网段调用,需特别注意防火墙策略是否放行了gRPC端口(如Nacos 2.0的9848端口)或HTTP端口。切记,不要假设网络永远是通的,要在配置中显式指定超时时间和重试策略。
**运行之痛:雪崩与热更新的代价**
当系统上线运行,真正的考验才刚刚开始。配置中心最常见的故障模式是“配置变更引发的雪崩”。
当你在控制台修改了一个配置并发布,成千上万个客户端实例会同时收到通知。如果客户端处理逻辑复杂,或者网络出现抖动,瞬间的并发请求可能导致服务端CPU飙升,甚至拖垮数据库。避坑指南强调:**客户端必须实现退避重试策略**,而服务端应开启限流保护。
另一个高频坑点是“热更新的副作用”。并非所有的Bean都适合热更新。例如,数据库连接池、线程池核心参数等基础组件,一旦在运行中动态变更,极易导致连接泄漏或线程阻塞。避坑建议:对于关键的基础组件,尽量采用重启生效的策略;对于必须热更新的配置,务必在回调函数中进行严格的校验和原子性更新,防止并发冲突导致的状态不一致。
**结语**
配置中心的选型与落地,是一场关于平衡的艺术。它没有绝对的银弹,只有最适合当下场景的权衡。从选型时的克制,到部署时的细致,再到运行时的敬畏,每一个环节的疏忽都可能演变成线上的“血泪史”。希望这份基于实战经验的避坑指南,能帮你绕过那些我踩过的坑,让你的微服务架构稳如磐石。
-
 配置中心选哪个避坑指南:资深后端的血泪经验
#### 配置中心选哪个避坑指南:资深后端的血泪经验在微服务架构的演进中,配置中心早已不再是“锦上添花”的组件,而是支撑系统稳定运行的“心脏”。从早期的硬编码、本地配置文件,到如今百花齐放的分布式配置中心,每一次技术选型都像是在为系统的地基...
-
 一文搞懂FastAPI规范,别再停留在会用层面
#### 一文搞懂FastAPI规范,别再停留在会用层面很多开发者对 FastAPI 的认知往往停留在“快”和“自动生成文档”上。确实,基于 Starlette 和 Pydantic 的它,在性能上足以对标 Go 和 Node.js。但如果你的代码里充斥着大量的逻辑堆砌,或者还在用同步函数处理高并发 IO,那...
-
 从零到一NestJS对比分析:帮你做出最优技术选型
### NestJS对比分析:帮你做出最优技术选型在Node.js服务端开发的生态中,Express曾长期占据着轻量级框架的霸主地位,以其极简和灵活赢得了无数开发者的青睐。然而,随着企业级应用对可维护性、可扩展性和团队协作效率的要求日益提高,NestJS作为一个架构驱动的全...
-
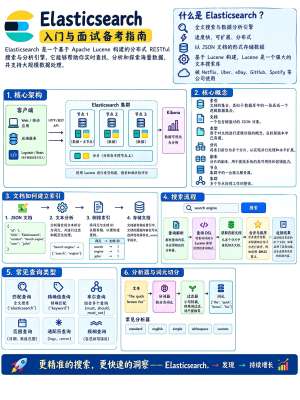 2026年Elasticsearch选择最新趋势与技术选型指南
### 2026年Elasticsearch选择最新趋势与技术选型指南在2026年的技术版图中,Elasticsearch(ES)作为分布式搜索与数据分析引擎的地位依然稳固,但其应用范式正经历着深刻的重构。随着AI Agent的爆发、云原生架构的普及以及数据要素价值的凸显,企业对于ES的选型不再仅仅关注...
-
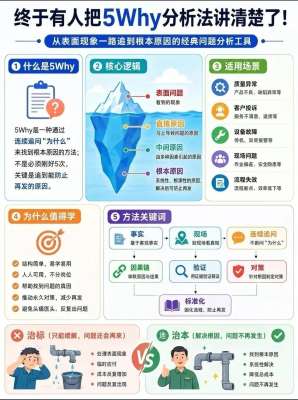 为什么商业后端异常处理这么重要?深度剖析底层原理
一句话主线:商业后端的异常处理,不只是捕获报错、打印日志,本质是在系统出现偏离预期的情况下,保护业务一致性、控制故障爆炸半径、保障可观测与可恢复,同时守住资金、订单、合规的风险底线;它是分...
-
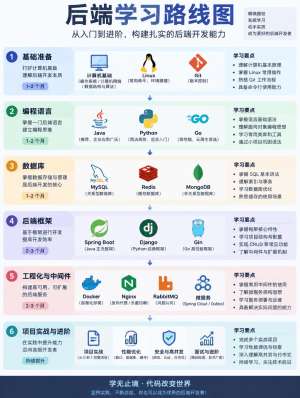 RBAC推荐入门到精通,这份后端学习路线请收好
RBAC 从入门到精通:后端权限学习路线RBAC 的核心不是“多写几张表”,而是把用户、角色、权限解耦:用户不直接绑定权限,而是通过角色获得权限。这样在人员变动、岗位调整、权限回收时,系统不会迅速失控。1. 先搞懂 RBAC 在解决什么问题没有 RBAC 时,用户和...