单点登录怎么实现实战教程:手把手打造企业级项目
单点登录(Single Sign-On,简称 SSO)是一种身份认证机制,其核心思想是“一次认证,全网通行”。它允许用户仅通过一次登录,即可访问多个相互信任的应用系统或服务,而无需在每个系统中重复输入用户名和密码。

核心原理与关键组件
单点登录的实现依赖于一个中心化的身份提供方(Identity Provider, IdP)和多个服务提供方(Service Provider, SP)之间的信任关系。
身份提供方 (IdP): 负责集中管理用户身份并进行认证的中心化系统(如企业AD、第三方身份平台等)。
服务提供方 (SP): 用户需要访问的各个具体应用或服务。
认证凭证: 用户在 IdP 成功登录后,IdP 会生成一个凭证(如 Token 或 Ticket),SP 通过验证该凭证即可授予访问权限。
通用工作流程
以现代 Web 应用常用的 OAuth2.0 + OpenID Connect 为例,其典型流程如下:
用户访问应用: 用户打开应用A(SP),尝试登录。
重定向至 IdP: 应用A检测到用户未登录,将用户重定向到身份提供方(IdP)的登录页面。
用户身份认证: 用户在 IdP 页面输入账号密码完成认证。
返回授权码: IdP 验证身份后,生成一个授权码(Authorization Code)并重定向回应用A。
获取令牌: 应用A使用授权码向 IdP 请求访问令牌(Access Token)和身份令牌(ID Token)。
访问其他应用: 当用户访问应用B时,应用B检测到用户已持有有效令牌,直接放行,实现免密登录。
常见实现协议
根据不同的应用场景,有多种成熟的协议可供选择:
SAML (Security Assertion Markup Language): 基于 XML,多用于企业级内部系统和云服务集成,支持复杂的安全场景。
OAuth 2.0: 一个授权框架,允许第三方应用访问用户在某个服务上的资源(如“使用微信登录其他App”)。
OpenID Connect (OIDC): 构建在 OAuth 2.0 之上的身份认证层,增加了身份验证功能,是现代 Web 和移动应用的主流选择。
CAS (Central Authentication Service): 轻量级协议,基于 HTTP/HTTPS,适合高校或中小型企业内部系统。
典型应用场景
企业办公: 员工使用企业账号一次登录,即可访问邮箱、OA、CRM、ERP 等所有内部系统。
云服务集成: 使用 Google 或 Microsoft 账号登录 Slack、Trello、Zoom 等第三方 SaaS 服务。
教育机构: 学生用学号统一登录图书馆、选课系统和在线学习平台。
政务服务: 公民使用统一身份认证登录政务服务平台,办理各项业务。
优势与风险
优势:
提升用户体验: 减少登录摩擦,用户无需记忆多个密码。
提高管理效率: IT 部门可集中管理用户账号和权限。
增强安全性: 便于统一实施多因素认证(MFA)等安全策略。
风险:
单点故障: 如果 IdP 宕机,所有依赖它的系统将无法登录。
安全边界扩展: 一旦 IdP 被攻破,攻击者可能访问所有关联系统,因此需要结合 MFA、零信任等策略进行加固。
-
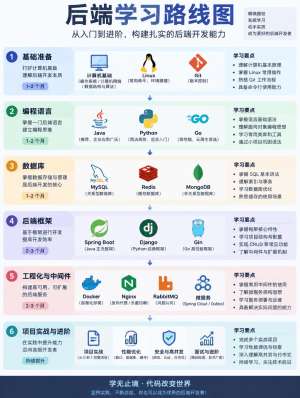 RBAC推荐入门到精通,这份后端学习路线请收好
RBAC 从入门到精通:后端权限学习路线RBAC 的核心不是“多写几张表”,而是把用户、角色、权限解耦:用户不直接绑定权限,而是通过角色获得权限。这样在人员变动、岗位调整、权限回收时,系统不会迅速失控。1. 先搞懂 RBAC 在解决什么问题没有 RBAC 时,用户和...
-
 RocketMQ总结详解:大厂面试必问的核心知识点
RocketMQ 面试核心知识点总结RocketMQ 的核心不是背 API,而是理解它如何在高吞吐、高可靠、顺序性、事务一致性之间做取舍。下面按面试高频链路整理。1. 架构与四大组件NameServer:轻量路由中心,无状态、节点间不通信,Broker 定时上报路由,Producer/Consumer 从 NameServer...
-
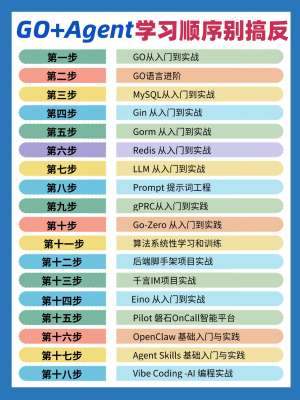 Beego精选入门到精通,这份后端学习路线请收好
Beego 精选入门到精通,这份后端学习路线请收好Beego 是国内 Go 生态成熟全栈 MVC 框架,适合快速开发 Web 门户、CMS、管理后台、RESTful API,内置 ORM、缓存、日志、配置、监控、定时任务,搭配 bee 脚手架,上手快、开箱模块齐全,是 Go Web 入门、企业内部系统开发的优...
-
 Python缓存方案常见问题及解决方案大全
Python 缓存方案常见问题及解决方案大全缓存不是“加一层就变快”,而是命中率、一致性、内存、并发、过期策略之间的平衡。下面按问题类型整理,适合排查和面试复盘。一、工具选错:lru_cache 并不适合所有场景问题functools.lru_cache 只能缓存函数返回值,参数必...
-
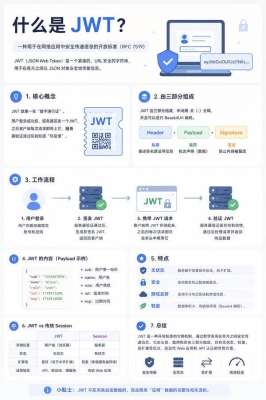 一文搞懂JWT手册,别再停留在会用层面
JWT 最常见的误区,是把它当成“加密过的安全令牌”。实际上 JWT 只是自包含、可验签、URL 安全的声明载体;它的 Payload 只是 Base64URL 编码,任何人都能解码,所以安全重点不在“藏数据”,而在“签名、过期、存储、吊销和算法控制”。 一、JWT 的三段结构JWT 由三部...
-
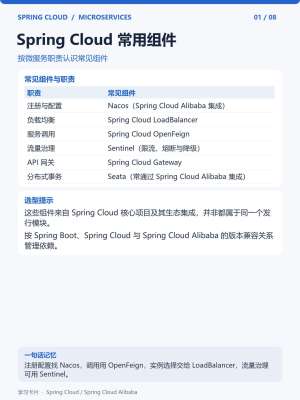 Spring Cloud常见问题及解决方案大全
Spring Cloud 常见问题及解决方案大全Spring Cloud 微服务项目里,问题通常集中在六类:服务注册发现、服务调用、配置中心、网关路由、熔断限流、分布式事务与链路追踪。下面按故障场景整理,方便排查。 一、服务注册与发现失败常见现象Nacos / Eureka 控制台看不到服...