网络安全最佳实践丨瓦罗兰技术为您深度解析
网络安全最佳实践丨瓦罗兰技术为您深度解析
一句话主线:网络安全不是一次性的攻防演练、不是堆防火墙,而是一套风险识别 — 边界管控 — 最小权限 — 持续检测 —
应急恢复的闭环体系;防御核心目标:缩小攻击面、提高攻击者成本、在入侵发生时快速止损。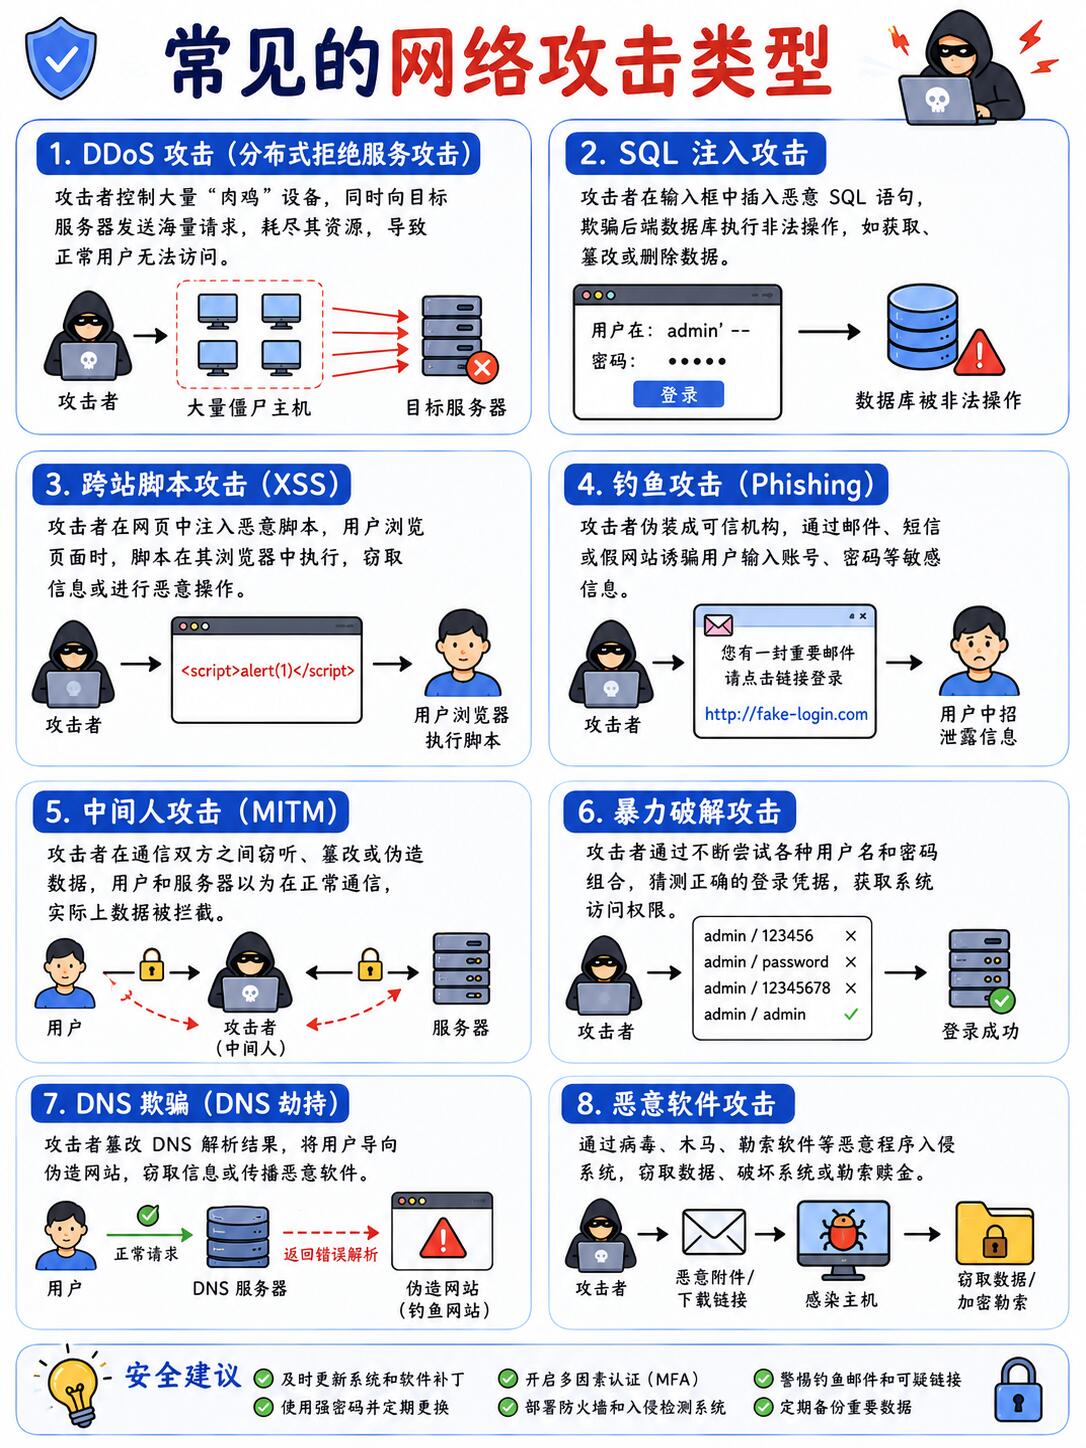
一、基础认知:安全的底层逻辑
绝大多数入侵,不是黑客有多厉害,而是基础配置漏洞、弱口令、未更新组件、权限泛滥。安全建设优先遵循两大基石原则:最小权限原则、纵深防御。纵深防御意味着不依赖单一设备,网关、主机、应用、账号、日志层层设防,一道防线失守,还有下一层兜底。安全没有绝对的 “百分百安全”,目标是把风险控制在业务可接受范围。
二、边界层安全(外网入口第一道防线)
边界是业务和互联网的交汇点,也是攻击者首选突破口。防火墙、WAF、负载均衡、反向代理组成边界防护体系。关闭所有不必要对外开放端口,只放行业务必需端口,拒绝全端口放行策略。WAF 开启基础规则,拦截 SQL 注入、XSS、命令注入、文件上传攻击,同时做好规则调优,避免误拦截正常业务。禁用不必要的协议,外网不开放 FTP、Telnet,优先 SSH、HTTPS;HTTP 全部跳转 HTTPS,配置合规 TLS 版本,禁用老旧不安全的 TLS1.0、TLS1.1。建议配置速率限制、CC 防护,针对高频访问、异常爬虫做限流,缓解资源耗尽类攻击。
三、身份与权限安全(最容易被忽视,入侵高发点)
账号是攻击者进入内网的钥匙,这一块的风险优先级极高。落地最小权限:员工、应用、数据库账号,只分配完成工作必需的权限,杜绝管理员账号通用、一人多超级权限。生产环境禁止开发人员长期持有 root 权限,按需申请、用完回收。强制密码策略,禁止弱口令,开启多因素认证 MFA,重点账号、运维账号、数据库管理员账号必须启用。定期清理僵尸账号、离职人员账号,建立账号生命周期管理。区分运维通道:远程管理入口不要直接暴露公网,可以使用堡垒机、跳板机,所有运维操作审计留痕,禁止直连服务器 SSH。SSH 加固:禁用 root 直接登录,修改默认端口,限制允许登录的 IP 白名单。
四、服务器与主机安全
主机是承载业务的载体,补丁、基线、恶意进程是管控重点。建立补丁管理机制,操作系统、中间件、数据库、依赖组件定期更新安全补丁,高危漏洞优先加急修复;补丁上线前必须在测试环境验证,避免业务故障。系统基线加固:关闭无用服务、禁用不必要内核模块,修改默认配置。部署主机安全组件,监控异常进程、异常外联、可疑文件、篡改行为,防止 webshell、挖矿木马驻留。做好隔离,不同等级业务隔离部署,核心数据库和 Web 服务分层隔离,避免 Web 被拿下之后直接横向渗透到数据层。
五、应用层安全(Web / 后端业务核心风险区)
应用层攻击占攻击总量大头,很多防火墙无法识别业务逻辑漏洞。开发阶段左移安全,代码提交前做代码审计、依赖扫描,检查第三方 SDK、npm、maven 包的漏洞,很多入侵源头都是第三方开源组件漏洞。接口做好入参校验,后端校验优先,不要信任前端校验。防止越权、垂直越权、水平越权,接口鉴权不能只靠前端隐藏按钮。文件上传严格校验,限制后缀、文件大小、存储路径,上传目录禁止执行脚本。敏感数据传输全程加密,密码、密钥禁止明文存储,密码使用单向哈希加盐算法。密钥、令牌不要硬编码在代码、配置文件、Git 仓库中。
六、数据安全(安全的最终保护对象)
数据是核心资产,围绕数据做分级分类。区分公开数据、内部数据、敏感隐私数据,敏感数据单独管控。数据库加固:账号白名单访问,禁止公网直连数据库,数据库审计开启,记录查询、修改、删除操作。脱敏处理:日志、导出报表中手机号、身份证、地址等敏感信息脱敏。备份策略必不可少,定期全量备份 + 增量备份,备份文件和生产环境分开存放,备份也要做权限管控,防止备份被一起加密勒索。勒索病毒场景下,可靠离线备份是唯一可靠的自救手段。
七、日志、监控与可观测
没有日志,入侵发生之后无法溯源、无法判断影响范围。统一收集日志:网关日志、WAF 日志、服务器系统日志、应用日志、数据库审计日志,保存足够时长。重点监控告警:异常登录、异地登录、大量失败密码尝试、异常外联、大文件外发、数据库批量导出。区分告警级别,避免告警风暴,把资源集中在高危告警。常态化做流量分析,发现反常访问行为。
八、应急与演练(很多团队缺失的一环)
防护再完善,也要预设失守场景。制定应急响应预案,明确勒索、Web 被篡改、数据泄露、服务器沦陷的处理流程、责任人。预案不是写完存档,要定期演练。入侵处置标准流程:隔离失陷主机、保留现场日志、溯源攻击入口、清除后门、修复漏洞、复盘加固。不建议第一时间直接重启服务器,重启会销毁恶意进程现场。
九、常态化运营(安全不是一次性工程)
安全不是做完一次加固就结束,风险是动态变化的。周期性渗透测试、漏洞扫描,季度或者半年度开展。员工安全培训,钓鱼邮件是非常普遍的入侵入口,定期做钓鱼演练。梳理资产清单,资产不清,安全管控就是空谈,梳理所有服务器、域名、接口、数据库,下线闲置无用资产,闲置资产是隐形高危点。
十、高频避坑清单
不要过度依赖安全设备,设备只是辅助,配置错误等于形同虚设;不要只对外防御,内部横向渗透风险同样巨大;不要忽视内网安全,内网一旦突破,防护压力会成倍增加;不要把安全完全交给运维兼职,高危业务建议专人负责;不要忽略供应链安全,第三方服务商、API 对接也是攻击通道。
结语
网络安全最佳实践的本质,是把安全融入业务全流程。瓦罗兰技术建议,中小团队可以先从边界收敛、账号 MFA、补丁管理、备份、日志审计这几项低成本动作落地,逐步完善体系,由浅入深搭建属于自己的安全防线。
- 上一页:【收藏级】parted全套配置模板与脚本
- 下一页:没有了
-
 网络安全最佳实践丨瓦罗兰技术为您深度解析
一句话主线:网络安全不是一次性的攻防演练、不是堆防火墙,而是一套风险识别 — 边界管控 — 最小权限 — 持续检测 — 应急恢复的闭环体系;防御核心目标:缩小攻击面、提高攻击者成本、在入侵发生时快速止损。一...
-
 大数据视频教程丨瓦罗兰技术为您深度解析
这套由瓦罗兰技术打造的大数据系列教程,立足于当下企业真实生产场景,摒弃老旧过时的理论堆砌,聚焦离线数仓、实时流处理、湖仓一体、集群运维四大核心方向,适合后端开发、数据开发、大数据运维、数据平台方向...
-
 软件开发报价多少钱?2026年最新报价参考
2026年软件开发报价参考软件开发没有统一"一口价",价格取决于功能复杂度、开发模式、技术选型和团队地域。下面按实际项目类型拆解,帮你快速对号入座。一、按项目类型看价格小程序开发SaaS模板:年费制,基础展示版几百元/年,标准商城版约1400-5000元/年,高...
-
 移动端开发思维导图怎么做?瓦罗兰给出的专业建议
核心思路:思维导图不是知识点堆砌,是一套可评审、可落地、可迭代的研发地图;区分【学习路线版】和【项目研发版】两套模板,适配面试复习、团队方案评审、新人培训。瓦罗兰这边的标准做法:先定主线、分...
-
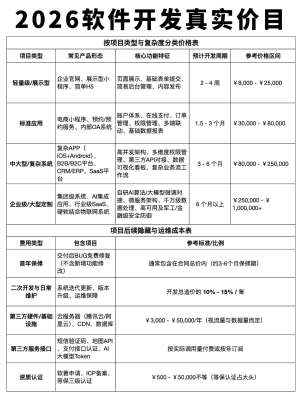 企业软件开发价格案例展示:看看别人怎么做的
做软件报价,最怕客户问"凭什么这么贵"。下面按场景拆解真实案例和展示方法,直接拿去用。一、先建立价格锚点:不同项目量级参考轻量级(5万-20万):预约小程序、活动报名工具、内部审批流。功能以基础信息展示...
-
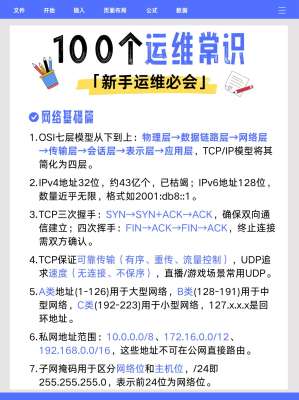 【瓦罗兰】IT服务指南,帮你省时省钱
瓦罗兰网络能提供什么它的定位是邯郸本地企业的一站式数字服务,主要覆盖:网站设计与建设包括企业官网、营销落地页、电商页面、H5响应式网站,强调 PC、移动端、平板多端适配。小程序开发覆盖微信、支付宝、抖音等平台,适合商城、预约、展示、会员、营...