为什么推荐SSH安全配置教程?深度对比与实测
SSH 是服务器最常用的远程管理工具,但默认的 SSH 配置极易成为黑客暴力破解和自动化扫描的目标。为了保障服务器安全,建议按照以下四个维度进行系统化的安全加固:

一、 核心安全配置(修改 /etc/ssh/sshd_config)
更改默认端口:将默认的 Port 22 修改为 10000-65535 之间的冷门端口,可以有效避开绝大多数自动化端口扫描。
禁止 Root 直接登录:将 PermitRootLogin 设置为 no。日常运维应使用普通用户登录后再通过 sudo 或 su - 提权,防止超级管理员密码被暴力破解。
禁用密码认证,启用密钥登录:将 PasswordAuthentication 设置为 no,并确保 PubkeyAuthentication 为 yes。仅允许通过 SSH 密钥对进行身份验证,从根本上杜绝密码泄露风险。
禁止空密码登录:确保 PermitEmptyPasswords 为 no。
限制登录尝试次数:将 MaxAuthTries 设置为 3 或更小,防止恶意用户在同一连接中反复试探密码。
限制登录用户与 IP:
使用 AllowUsers 或 AllowGroups 设置白名单,仅允许特定用户或用户组登录。
如果服务器有多块网卡,可使用 ListenAddress 指定仅监听内网 IP,限制外部直接访问。
二、 协议与加密算法加固
强制使用 SSHv2 协议:确保配置 Protocol 2,彻底禁用存在严重安全漏洞的 SSHv1 协议。
升级加密算法:指定高强度的加密、MAC 和密钥交换算法,禁用不安全的旧算法(如 CBC 模式)。推荐配置如下:
Ciphers aes128-ctr,aes192-ctr,aes256-ctr
MACs hmac-sha2-256,hmac-sha2-512
KexAlgorithms curve25519-sha256,curve25519-sha256@libssh.org,diffie-hellman-group-exchange-sha256
使用现代密钥类型:在生成密钥时,推荐使用性能更好、安全性更高的 Ed25519 算法,若需兼容旧系统则使用 4096 位的 RSA 算法。
三、 会话与连接控制
设置空闲超时断开:配置 ClientAliveInterval 300 和 ClientAliveCountMax 2,当客户端无响应超过设定时间后自动断开连接,防止僵尸会话占用资源。
缩短登录宽限时间:将 LoginGraceTime 设置为 30s,避免未认证的连接长时间挂起消耗系统资源。
关闭不必要的转发功能:若业务不需要,将 X11Forwarding 和 AllowTcpForwarding 设置为 no,减少潜在的攻击面。
四、 配置生效与排查验证
语法检查:修改配置文件后,务必先执行 sshd -t 检查语法是否正确,避免重启失败导致无法远程连接。
重启服务:确认无误后,执行 systemctl restart sshd 使配置生效。
防火墙放行:如果修改了默认端口,必须确保在系统防火墙(如 firewalld 或 ufw)以及云服务商的安全组中放行新的 SSH 端口。
SELinux 调整:在 CentOS/RHEL 等系统上更改非标准端口时,需使用 semanage port -a -t ssh_port_t -p tcp <新端口号> 更新 SELinux 策略。
强烈建议:在进行任何 SSH 配置修改前,务必保持一个已连接的 SSH 终端窗口不要关闭。另开一个窗口测试新配置是否生效,确认可以正常登录后再关闭旧窗口,防止因配置错误导致自己被锁在服务器之外。
-
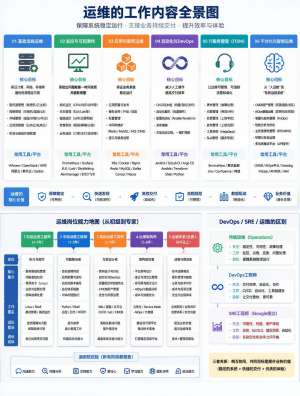 2026年日志管理框架最新教程,运维必收藏
2026 日志管理框架最新教程,运维必收藏核心变化一句话:2026 不再是单一 ELK 一统天下,OpenTelemetry OTLP 是采集标准;轻量优先选 Loki+Vector/Alloy,强全文检索选 OpenSearch,旧 ELK 逐步迁移;核心目标:日志、指标、链路统一可观测,控制存储成本、降低运维负担。重点提...
-
 高可用架构精选最佳实践:资深运维的私藏技巧
高可用的本质不是"永远不挂",而是挂了也能继续服务核心业务。下面从架构分层、容错机制、运维实战三个维度拆解。一、架构分层:三层盾牌模型SeatGeek 的"Shielding the Core"策略把防御分为三层,每层职责明确。Edge S...
-
 为什么推荐年度Fluentd?深度对比与实测
【干货】为什么推荐年度 Fluentd?深度对比与实测一句话定位:Fluentd 是 CNCF 毕业、Apache2.0 协议的统一日志采集聚合层,主打复杂日志清洗、多源多目的地路由、自带磁盘持久缓冲;适合做集群聚合节点,和轻量采集端 Fluent Bit 搭配是云原生标准组合。实测结论:它不...
-
 挂载最佳实践:资深运维的私藏技巧
 一、fstab 安全规范修改 fstab 前必须先备份:cp /etc/fstab /etc/fstab.bak。每次编辑完必须执行 mount -a 验证,无输出即正常,有报错立刻修复,否则重启后可能进入紧急模式。数据盘条目务必加 nofail,网络存储务必加 _netdev,防止设备不...
-
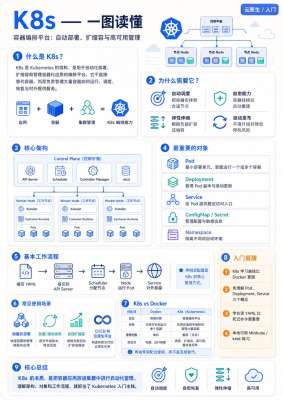 为什么推荐K8s部署实战?深度对比与实测
推荐 K8s 部署实战,核心不是因为它“听起来高级”,而是它能把部署效率、资源利用率、故障恢复、AI 算力调度、云原生生态一起拉高。 2026 年之后,K8s 已经不只是 Web 应用部署工具,正在成为 AI 推理、GPU 调度、平台工程、GitOps 的基础设施底座。 一、为什么值得...
-
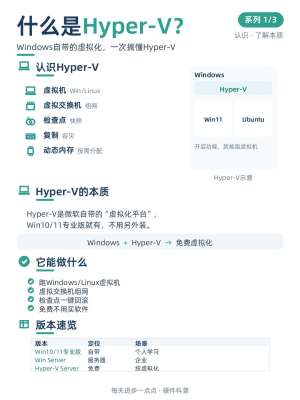 一文掌握Hyper-V替代方案,效率提升300%
一文掌握 Hyper-V 替代方案,效率提升 300% 一句话总纲:Hyper-V 是 Windows 原生虚拟化,优势是系统自带、免费;短板是图形体验差、跨平台弱、快照笨重、资源调度不够灵活。下面按本地桌面开发、服务器生产、轻量容器、苹果电脑四类场景整理替代方案,附带优缺点、...