CMS防注入指南常见问题解答:官方都未必告诉你的秘密
### CMS防注入指南常见问题解答:官方都未必告诉你的秘密
在2026年的网络安全版图中,尽管AI辅助编程和自动化审计工具已经相当普及,但SQL注入依然是悬在内容管理系统头顶的达摩克利斯之剑。许多站长和开发者在寻找解决方案时,往往会被官方文档中标准化的建议所迷惑,以为简单的“打补丁”或“开启防火墙”就能高枕无忧。然而,真实攻防对抗的逻辑远比说明书复杂。那些官方未必会主动告诉你的“潜规则”和底层逻辑,恰恰是决定系统生死的关键。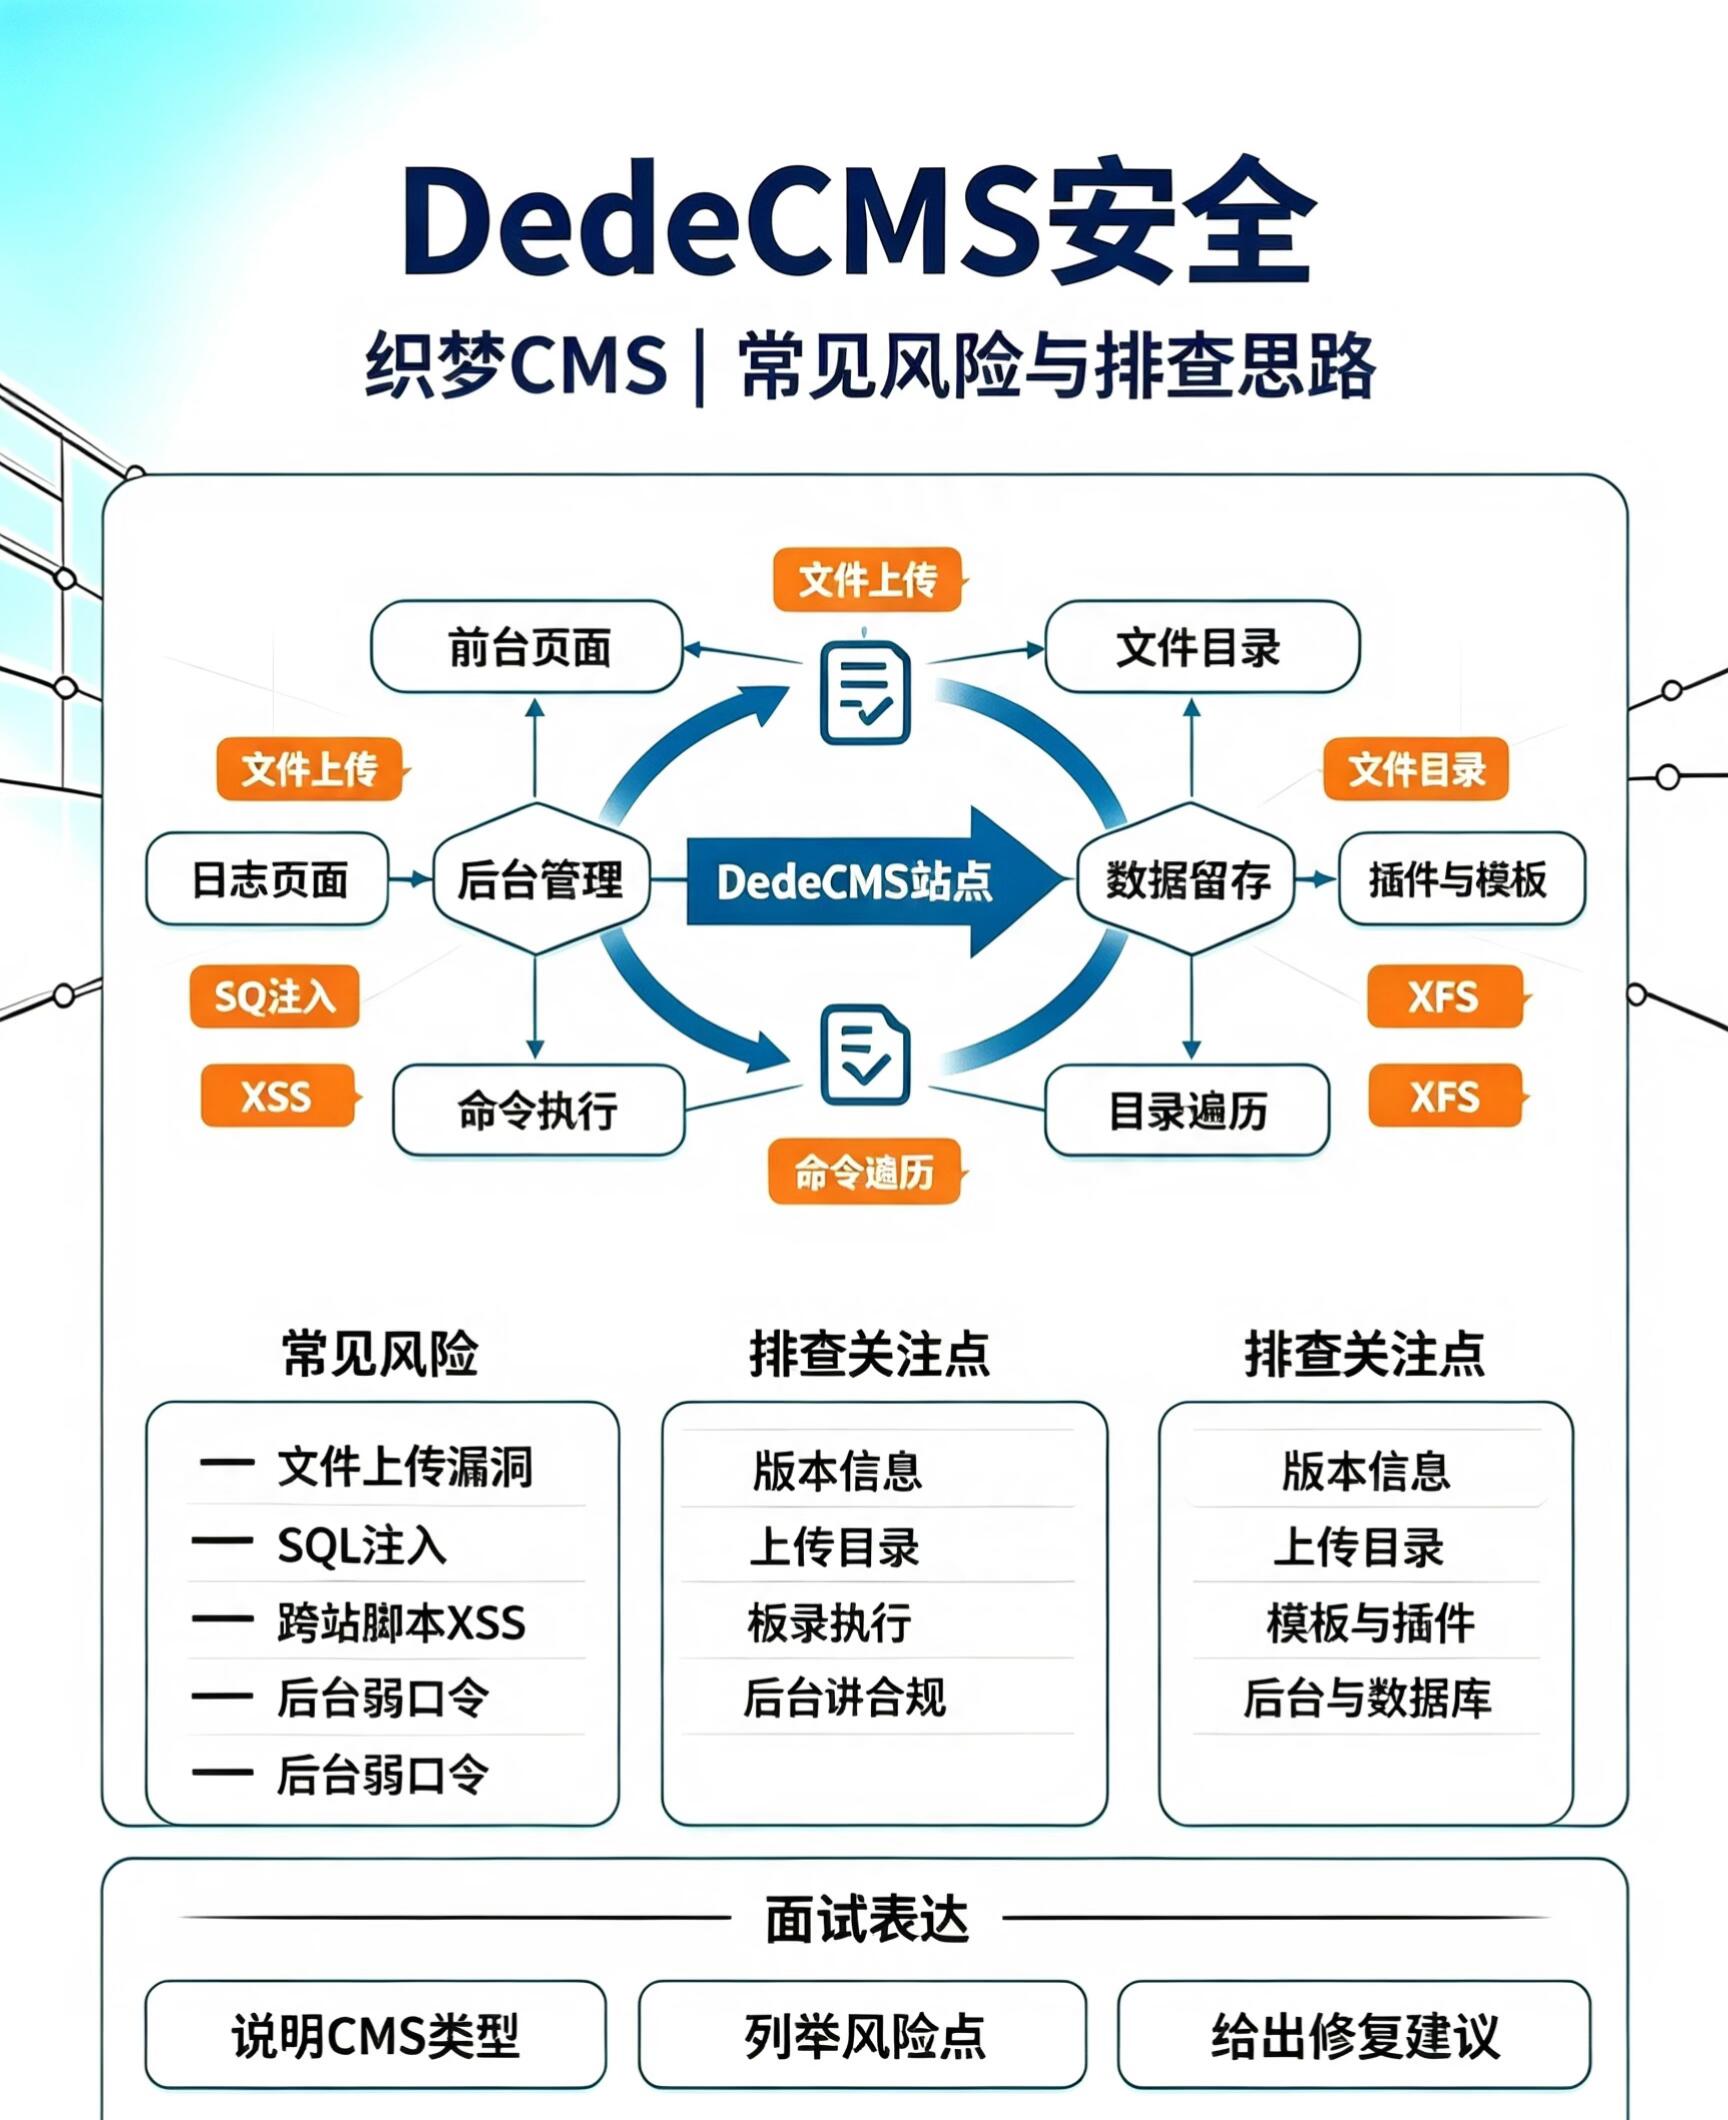
#### 官方补丁真的是万能药吗
很多CMS厂商在发布更新公告时,习惯用“修复已知漏洞”一笔带过,这给用户造成了一种错觉:只要我保持系统最新,就是绝对安全的。但残酷的现实是,官方补丁往往存在“幸存者偏差”。
厂商修复的通常是已经被曝光的、主流路径上的漏洞,例如登录框或搜索框。然而,在庞大的CMS代码库中,存在着大量非核心功能模块,如自定义表单、留言板、旧版API接口等。这些“隐秘角落”往往是补丁覆盖的盲区。攻击者深知这一点,他们不会去撞击已经被修复的正门,而是利用扫描工具寻找那些未被参数化改造的旧代码路径。
更深层的秘密在于,部分CMS的所谓“安全更新”,本质上只是对特定攻击特征的局部拦截,而非对代码逻辑的重构。如果底层依然采用字符串拼接的方式处理SQL查询,那么只要攻击者变换一种编码方式或利用逻辑漏洞,依然能绕过补丁。因此,单纯依赖官方补丁,无异于在沙滩上建塔。
#### 数据库账号降权能否彻底止损
“给数据库账号设置最小权限”是官方文档中最常见的建议之一。这当然是一个正确的操作,但很多技术文档不会告诉你,这个操作在面对SQL注入时的止损能力其实非常有限。
许多站长认为,只要把数据库账号从root降级为普通用户,并只给读取权限,黑客就无能为力了。这是一个巨大的误区。对于绝大多数内容型网站而言,攻击者的核心目的往往不是篡改数据,而是“拖库”——即窃取数据。
只要Web应用需要展示内容,数据库账号就必须拥有SELECT权限。这意味着,即便你将权限缩减到极致,攻击者依然可以通过注入点执行`UNION SELECT`语句,将用户表中的账号密码、手机号等敏感信息全部读取出来。此外,虽然禁用`FILE`权限可以防止黑客直接写入Webshell,但他们依然可以利用`LOAD_FILE`等函数读取服务器上的配置文件(如数据库连接密码),进而通过其他端口提权。
真正的防御逻辑必须建立在“代码层”的绝对净化上,数据库权限控制只能作为最后一道防线,绝不能作为唯一的救命稻草。
#### 为什么WAF和CDN不是长久之计
在无法修改源码的情况下,部署WAF或接入CDN是许多站长的首选。市面上确实有大量优秀的产品能拦截恶意流量,但这里存在一个关于“成本”和“对抗”的秘密。
基于云端的WAF和CDN通常按流量或请求次数收费。攻击者非常清楚这一点,他们可能会发动低频、持续的探测攻击,或者利用海量肉鸡发起分布式请求。虽然这些请求会被WAF拦截,不会造成实质性破坏,但产生的流量费用却需要网站所有者买单。对于中小企业而言,这种“消耗战”极其痛苦。
更关键的是,WAF本质上是一种基于规则的“黑名单”机制。它依赖于已知的攻击特征库来拦截流量。一旦攻击者使用了最新的混淆技术、生僻的编码方式,或者利用了0-day漏洞,WAF的拦截率就会大幅下降。
将安全完全寄托在外部设备上,而忽略了内部代码的健康,是一种本末倒置的做法。WAF应当被视为“防弹衣”,它可以为你争取修复漏洞的时间,但不能替代“健康的身体”——即安全的代码逻辑。
#### 终极解法:从拼接走向预处理
既然补丁有盲区、降权防不住拖库、WAF有成本,那么真正的解法究竟是什么?答案只有一个:代码层的参数化查询。
这并非什么新鲜技术,但却是唯一能从根源上斩断SQL注入的手段。它的核心逻辑是将“代码”与“数据”彻底分离。在参数化查询中,数据库驱动程序会预先编译SQL语句的结构,然后将用户输入仅仅视为纯文本数据,而非可执行的指令。无论用户输入多么恶意的字符,数据库都只会把它当作一个普通的字符串去匹配,而绝不会去执行它。
对于还在使用老旧CMS或自研系统的企业来说,这确实意味着需要进行一次痛苦的重构。你需要检查每一个涉及数据库交互的文件,将类似`SELECT * FROM users WHERE id = '$id'`的拼接代码,替换为预处理语句。
这不仅是技术的升级,更是安全思维的觉醒。在2026年,任何还在依赖`addslashes`或正则过滤来防御注入的系统,都是在裸奔。只有拥抱参数化查询,配合严格的输入验证,才能真正掌握安全的主动权,不再被官方补丁或黑客的喜好牵着鼻子走。
-
 CMS防注入指南常见问题解答:官方都未必告诉你的秘密
### CMS防注入指南常见问题解答:官方都未必告诉你的秘密在2026年的网络安全版图中,尽管AI辅助编程和自动化审计工具已经相当普及,但SQL注入依然是悬在内容管理系统头顶的达摩克利斯之剑。许多站长和开发者在寻找解决方案时,往往会被官方文档中标准化的建...
-
 CMS速度慢怎么办保姆级教程:每一步都有截图
### CMS速度慢怎么办?保姆级教程带你全面提速很多站长在使用CMS(内容管理系统)搭建网站后,都会遇到一个令人头疼的问题:网站打开速度慢,后台刷新卡顿,甚至出现500错误。这不仅严重影响用户体验,还会导致搜索引擎排名下降。别担心,这篇“保姆级”教程将...
-
 【干货】WordPress主题开发大全,看这一篇就够了
#### WordPress主题开发大全,看这一篇就够了WordPress作为全球最流行的内容管理系统,其强大的生命力很大程度上源于灵活的主题生态。对于开发者而言,从零开始构建一个WordPress主题,不仅是掌握PHP与前端技术的最佳实践,更是理解现代Web架构的绝佳窗口。本文将带...
-
 CMS高并发源码丨从入门到精通全攻略
CMS 高并发源码|从入门到精通全攻略一句话总纲:CMS 天然读多写少,高并发的核心不是疯狂堆服务器,而是静态化、多级缓存、流量拦截、数据库削峰、异步解耦;学习路线从源码部署、阅读核心流程,到瓶颈改造、压测调优,最后落地集群、Headless 分布式架构。前置...
-
 为什么选择OctoPress方案?深度对比分析
### 为什么选择 OctoPress 方案?深度对比分析与实战指南在技术驱动内容创作的时代,无论是企业技术团队还是个人极客,都在寻找一个既能保证极致性能,又能提供优雅写作体验的静态网站生成方案。OctoPress,这个被誉为“Jekyll 的法拉利”的开源项目,凭借其基于 Je...
-
 WordPress主题制作方案进阶之路:高手都在用的技巧
在WordPress生态的演进长河中,主题开发早已跨越了单纯“套模板”的初级阶段。步入2026年,随着全站编辑(FSE)的成熟与混合架构的兴起,真正的技术高手不再仅仅关注页面是否美观,而是将目光投向了更深层的架构哲学、极致的性能压榨以及工程化的交付标准。这是...